Is de 200-dagenregel voor certificaten al ingegaan?
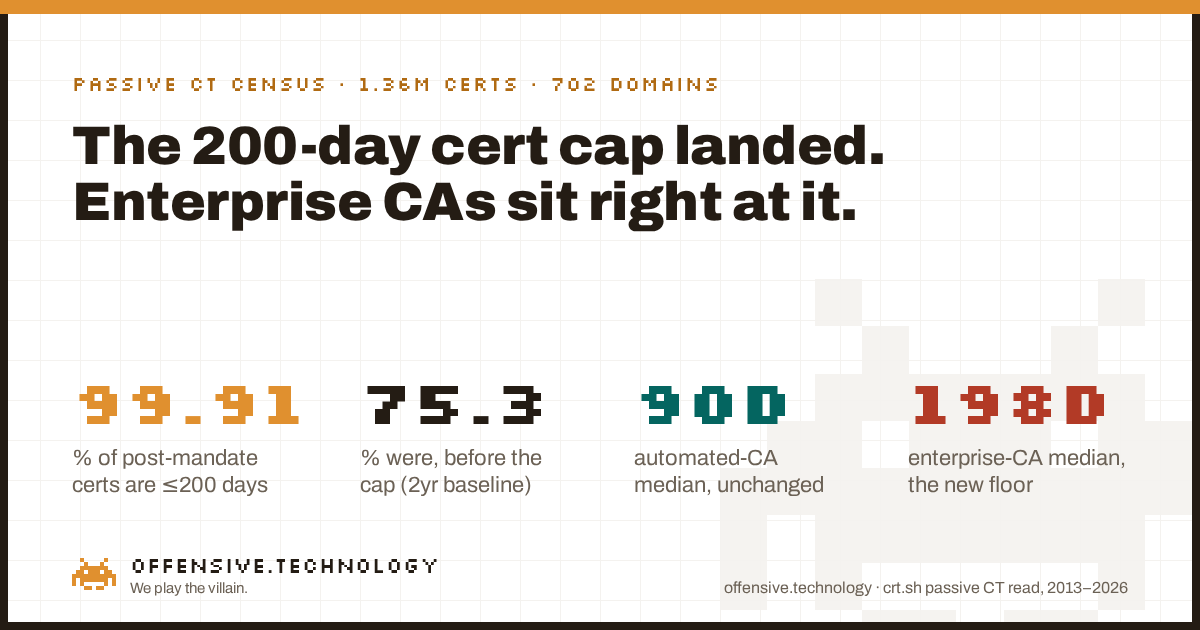
Kort antwoord: ja, maar puur voor zover strikt vereist. Het maximum van het CA/Browser Forum voor de geldigheidsduur van openbare TLS-certificaten daalde op 15 maart 2026, zeven maanden geleden, van 398 dagen naar 200 dagen. We hebben de openbare Certificate Transparency-historie van 702 topdomeinen geanalyseerd, 1,359,618 ontdubbelde gelogde certificaten van 2013 tot nu, en het geldigheidsvenster van elk certificaat voor en na die datum vergeleken. In de twee jaar voor de overgang, 75.3% van de certificaten al 200 dagen of korter was. In de zeven maanden daarna is dat 99.91%, functioneel gezien volledige naleving. Maar waar elke certificate authority onder dat nieuwe plafond uitkomt, is het echte verhaal. Gratis, geautomatiseerde issuers, waaronder Let’s Encrypt en Google Trust Services, zitten op een mediaan van 90 dagen, volledig ongewijzigd door de regelgeving, omdat ze hier al jaren op voorliepen. De grote commerciële CA's, DigiCert, Amazon, Microsoft, GlobalSign, zakten van een mediaan van 324 tot 397 dagen rechtstreeks naar 198 of 199 dagen: de ondergrens van wat de regel nu toestaat, geen dag korter. Een van hen, Sectigo, doorbrak dat patroon. Hier zijn de volledige gegevens, hoe we dit gemeten hebben en wat er in maart 2027 opnieuw verandert.
Het schema, en waar we nu staan
Ballot SC-081v3, “Introduce Schedule of Reducing Validity and Data Reuse Periods,” werd op 11 april 2025 aangenomen door het CA/Browser Forum: certificaatuitgevers stemden 25-0-5 (vijf onthoudingen) en de browsergroep, Apple, Google, Microsoft en Mozilla, stemde met 4-0-0 unaniem voor. Apple diende het voorstel in. Het regelt een stapsgewijze verkorting van de maximale geldigheidsduur voor openbare TLS-certificaten, en een parallelle, snellere verkorting van de periode waarin een CA een eerdere domain-control validation mag hergebruiken:
- Tot en met 14 maart 2026: 398 dagen maximale geldigheid, 398 dagen hergebruik van validatie.
- 15 maart 2026: 200 dagen maximale geldigheid, 200 dagen hergebruik van validatie. Deze stap heeft al plaatsgevonden.
- 15 maart 2027: 100 dagen maximale geldigheid, 100 dagen hergebruik van validatie.
- 15 maart 2029: 47 dagen maximale geldigheid, 10 dagen hergebruik van validatie.
Op dit moment is de 200-dagenstap zeven maanden oud, is de 100-dagenstap nog zo'n vijf maanden van ons verwijderd en duurt de 47-dagenstap nog ongeveer tweeënhalf jaar. Dit artikel gaat over wat de eerste stap daadwerkelijk heeft veranderd, niet over het schema zelf: elke registrar en CA-knowledgebase legt die data al uit. We wilden weten of de uitgifte in het wild meebewoog op het moment dat de regel dat eiste, en we hadden dertien jaar aan eigen passieve CT-data klaarliggen om dit te controleren.
Twee categorieën, één deadline
Eerst het grotere plaatje. Over alle issuers gecombineerd steeg het aandeel nieuw uitgegeven certificaten van 200 dagen of korter van 75.3% in de twee jaar voor de limiet naar 99.91% in de zeven maanden erna. Dat is een vrijwel unanieme overschakeling naar naleving, precies wat een harde deadline in de Baseline Requirements teweeg moet brengen: mis hem en een browser vertrouwt je certificaat niet meer. Dat deel werkte volgens opzet.
Kijk je specifieker, dan splitst het ecosysteem zich in twee groepen die niet op dezelfde manier meebewogen, of zelfs helemaal niet:
- Waren er al. Let’s Encrypt en Google Trust Services, veruit de twee grootste issuers in onze steekproef, hanteren al ruim voor het bestaan van deze regel standaard 90 dagen, omdat hun uitgifte gratis en geautomatiseerd is, en vanaf dag één ontworpen rond frequente vernieuwing. Hun mediaan na het mandaat is 90 dagen. Hun mediaan voor het mandaat was 90 dagen. Apple’s eigen via ACME uitgegeven certificaten en de nieuwere automation-first CA Certainly laten met respectievelijk 86 en 30 dagen hetzelfde patroon zien, volkomen vlak over de overgang heen. Voor deze groep veranderde 15 maart 2026 niets, omdat de regelgeving simpelweg aansloot bij waar zij al stonden.
- Precies op de ondergrens geland. DigiCert, Amazon, Microsoft en GlobalSign daalden allemaal sterk, maar elk van hen landde op 198 of 199 dagen, één dag onder het nieuwe plafond van 200 dagen, en niet noemenswaardig daaronder. Voor de limiet liep hun gemiddelde certificaat tussen de 180 en 397 dagen. Erna convergeren ze alle vier tot binnen één dag van het wettelijke maximum. Dat is naleving naar de letter van een regel die expliciet bedoeld was om de sector richting kortlevender certificaten te duwen, zonder de geest ervan over te nemen.
Sectigo is de enige issuer in onze steekproef die in geen van beide patronen past. De mediaan voor het mandaat lag op 366 dagen, overduidelijk in het traditionele kamp, maar de mediaan na het mandaat daalde naar 90.4 dagen, waarbij 55.6% van de certificaten na het mandaat al op 90 dagen of korter zit. Dat is een wezenlijke verschuiving naar het gedrag van de geautomatiseerde categorie, en geen minimale aanpassing aan het nieuwe plafond. Uit enkel CT-metadata kunnen we de oorzaak niet achterhalen; het komt overeen met een wijziging in de uitgiftepipeline of ACME-integratie die Sectigo-klanten in onze steekproef nu gebruiken, maar we kunnen het precieze mechanisme niet bevestigen.
Microsoft verdient een aparte vermelding omdat het cijfer op papier de verkeerde kant op bewoog: een mediaan van 180 dagen voor het mandaat die opliep naar 198 dagen na het mandaat. Wij interpreteren dit doordat Microsoft al wat korter zat dan het oude plafond van 398 dagen toestond, en zich vervolgens opnieuw positioneerde vlak onder de nieuwe grens van 200 dagen. Hetzelfde grensopzoekende gedrag als de andere enterprise-CA's, maar dan vertrekkend vanaf een iets kortere baseline. Het is geen bewijs dat de certificaten van Microsoft minder veilig zijn geworden; geldigheidsduur en security posture liggen niet op dezelfde as, wat ook het onderwerp is van onze volgende sectie.
Wie, in cijfers
| Issuer | Voor (n) | Mediaan voor | Na (n) | Mediaan na |
|---|---|---|---|---|
| Let’s Encrypt | 98,928 | 90d | 16,676 | 90d |
| Google Trust Services | 39,845 | 90d | 7,927 | 90d |
| Apple Inc. | 1,915 | 86.8d | 357 | 85.9d |
| Sectigo Limited | 7,378 | 366d | 478 | 90.4d |
| Microsoft Corporation | 13,208 | 180d | 2,715 | 198d |
| DigiCert Inc | 11,916 | 324d | 1,438 | 198d |
| Amazon | 15,637 | 395d | 2,957 | 198d |
| GlobalSign nv-sa | 2,687 | 397d | 243 | 199d |
| GoDaddy.com | 827 | 384d | 41 | 198d |
Elke bovenstaande issuer voldeed in onze steekproef op nagenoeg 100% van zijn certificaten na het mandaat aan de 200-dagenlimiet; we vonden geen schendingen van de Baseline Requirements, wat we ook verwachten van rootprogramma's die hier actief op auditen. De bevinding is dan ook geen non-compliance. Het is dat compliance twee duidelijk verschillende vormen aanneemt, en het gat tussen “geautomatiseerd, al kort” en “enterprise, nu op de ondergrens” in werkelijke dagen nog steeds een factor twee bedraagt, 90 tegenover 198, binnen één en dezelfde regel waar beide groepen gelijkwaardig aan voldoen.
Hoe we dit hebben gemeten
Een scepticus moet dit vanaf nul kunnen reproduceren.
- De populatie. Dezelfde Certificate Transparency-historie van ongeveer 700 Tranco-topdomeinen, uitgelezen via crt.sh, die we hebben hergebruikt voor onze inventarisatie van vertragingen in CT-logging en onze inventarisatie van interne hostnamalekken. We hebben voor dit artikel nul nieuwe netwerkverzoeken uitgevoerd; de volledige dataset was al gecachet vanuit eerder werk.
- De metriek. Voor elk ontdubbeld gelogd certificaat is de geldigheidsduur
not_afterminusnot_before, afgerond op de dichtstbijzijnde hele dag voor het indelen in categorieën, aangezien een nominaal “90-daags” certificaat vaak 90 dagen plus een paar uur aan timestampafwijking bevat door het tijdstip van uitgifte. - De splitsing. We hebben certificaten ingedeeld op basis van of
not_beforevoor of op/na 15 maart 2026 viel. Voor de vergelijking per issuer gebruikten we een exact aansluitend venster van twee jaar direct voor de overgang (15 maart 2024 tot 14 maart 2026) in plaats van de volledige historie, zodat tien jaar oude legacycertificaten van een CA het cijfer voor de “voor”-periode niet onterecht omlaaghalen. - Wat we niet hebben gedaan. We hebben nooit een certificaat aangevraagd, verbinding gemaakt met een webserver of iets gescand. Het uitlezen van een openbaar CT-log is een lookup, geen probe.
- Wat we hebben bewaard. Geaggregeerde aantallen, medianen en percentielen per issuer en per periode. Er zijn geen domein- of subdomeinnamen in de uitvoer opgenomen.
Wat dit niet bewijst
Eerlijke kanttekeningen, want een getal zonder nuances is marketing.
- Een kortere certificaatgeldigheid is niet hetzelfde als een kortere levensduur van private keys. Een CA of abonnee kan een certificaat oneindig lang elke 90 of 200 dagen vernieuwen met hetzelfde sleutelpaar; de basismetadata van crt.sh toont de subject public key fingerprint niet, dus op basis van deze data kunnen we niet zien of sleutelmateriaal daadwerkelijk meegeroteerd wordt met het certificaat. De securitywinst van een kortere geldigheid staat of valt met die rotatie; dat hebben we hier niet gemeten.
- Zeven maanden aan data na het mandaat is een vroege momentopname. Het volstaat om de contouren van de initiële compliancereactie te tonen, maar niet om dit vast te stellen als het permanente evenwicht van de sector onder een limiet van 200 dagen. We zijn van plan dit bij de volgende stap, in maart 2027, opnieuw te toetsen.
- Niet elke issuer biedt een betrouwbaar voor-en-na-beeld. Een aantal CA's in onze cache, waaronder GoDaddy en verschillende kleinere of regionale issuers, had in ons specifieke panel van 700 domeinen een te kleine steekproef na het mandaat om er betrouwbare uitspraken over te doen; we hebben alleen issuers opgenomen met een substantiële steekproef in beide periodes.
- De populatie helt over naar high-traffic-domeinen. Het topsegment van Tranco leunt zwaar op kapitaalkrachtige organisaties en grote CDN's. Uitgiftegedrag voor de longtail van kleinere websites, die vaak achter dezelfde grote CA's zitten via andere automatisering, kan afwijken.
- Dit meet certificate authorities, niet direct het aanvallersrisico. Een kortere limiet verkleint het maximale venster waarin een certificaat geldig blijft als er iets misgaat, maar dat is slechts één onderdeel binnen een grotere keten die ook intrekking, sleutelhygiëne en monitoring omvat.
Waarom dit belangrijk is
Het hele argument voor het verkorten van de certificaatlevensduur is het blootstellingsvenster: een gelekt of verkeerd uitgegeven certificaat dat onder de oude regel 398 dagen geldig zou zijn gebleven, is dat nu maximaal 200 dagen, en straks maximaal 100 en vervolgens 47 dagen naarmate het schema vordert. Dat argument levert pas echt wat op als het ecosysteem daadwerkelijk naar de kortere kant beweegt, en niet alleen net onder het plafond blijft dat op dat moment wettelijk is toegestaan. Zeven maanden na dato laten de cijfers zien dat beide waar zijn. De regel werkte als een harde ondergrens: de naleving ging van driekwart naar vrijwel alles, naar industriestandaarden van de ene op de andere dag. Maar het grootste deel van het volume dat bewoog, bewoog slechts zover als de nieuwe ondergrens eiste, en landde binnen één dag van de 200 in plaats van ergens in de buurt van de 90. De issuers die al kort liepen, waarvan het bedrijfsmodel steunt op goedkope, frequente en geautomatiseerde vernieuwing, bleven onaangetast, omdat zij hier al jaren voor gebouwd waren voordat een stemming in het Forum het verplicht stelde. Dat is hetzelfde patroon dat we zagen toen we keken naar hoe snel certificaten gelogd worden in CT: de delen van dit ecosysteem die onder reële handhaving vallen, bewegen precies zo snel als die handhaving vereist, geen fractie sneller.
Is de 200-dagenregel voor certificaten al ingegaan: snelle antwoorden
Wanneer is de 200-dagenregel voor certificaten ingegaan?
15 maart 2026, onder CA/Browser Forum ballot SC-081v3, aangenomen op 11 april 2025. Hiermee werd de maximale geldigheid van openbare TLS-certificaten verlaagd van 398 naar 200 dagen. De volgende verlaging, naar 100 dagen, gaat in op 15 maart 2027; een definitieve verlaging naar 47 dagen volgt op 15 maart 2029.
Moeten bestaande certificaten opnieuw worden uitgegeven onder de nieuwe limiet?
Nee. De limiet geldt uitsluitend voor certificaten die zijn uitgegeven op of na de ingangsdatum. Een certificaat dat is uitgegeven onder de oude 398-dagenregel blijft gewoon geldig volgens het oorspronkelijke schema.
Wordt de hergebruikperiode voor domeinvalidatie ook korter?
Ja, volgens hetzelfde schema: van 398 naar 200 dagen gelijk met de stap van maart 2026, vervolgens 100 dagen in maart 2027 en 10 dagen per maart 2029. Dit dwingt frequentere herverificatie van domeinbeheer af, los van de certificaatgeldigheid zelf.
Wanneer gaat de 47-dagenregel voor certificaten in?
15 maart 2029, de laatste stap in het SC-081v3-schema: 398 dagen tot 14 maart 2026, 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029.
Hoe is dit gemeten?
Passief. We hebben de openbare CT-historie, via crt.sh, uitgelezen van ongeveer 700 domeinen uit de Tranco top-1,000, waarbij de geldigheidsduur van elk certificaat is berekend als NotAfter minus NotBefore. Er is met geen enkele host contact gemaakt, niets geresolved en niets gescand. Het resultaat is 1,359,618 ontdubbelde logregels van 2013 tot oktober 2026.