SMTP TLS Downgrade: De 92% Kloof Achter DMARC
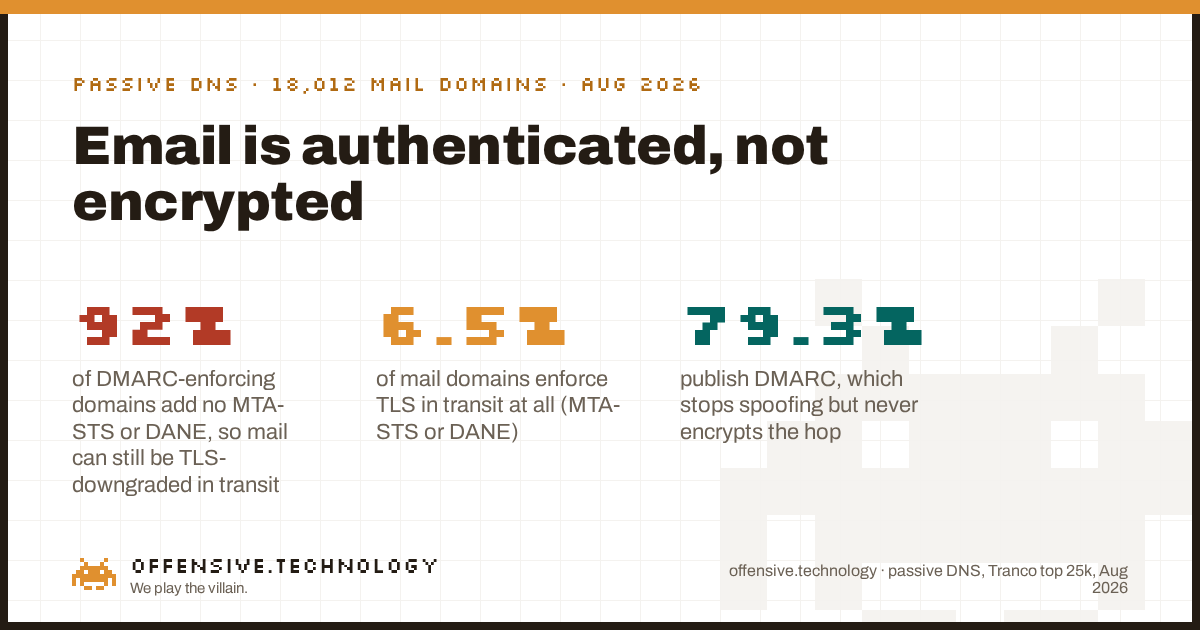
Een SMTP TLS downgrade-aanval strippt de encryptie van e-mail tijdens transport, en de meeste domeinen kunnen dit niet tegenhouden. Klassieke SMTP-encryptie is opportunistisch: servers bieden STARTTLS aan, maar als een aanvaller op het netwerkpad dat aanbod verwijdert, valt de verzendende server stilzwijgend terug op cleartext in plaats van te weigeren. De enige records die TLS verplicht maken zijn MTA-STS en DANE. We hebben de publieke DNS van de Tranco top 25.000 sites opgevraagd en die records gelezen voor de 18.012 domeinen die mail ontvangen. Het resultaat is een scherpe tweedeling. Authenticatie is gangbaar: 79,3% publiceert DMARC en 55,2% handhaaft het. Handhaving van transportencryptie is zeldzaam: slechts 3,3% publiceert een MTA-STS-beleid, 3,6% publiceert een DANE-record, en slechts 6,5% publiceert een van beide. Combineer je die twee, dan is de kloof scherp: van de domeinen die DMARC handhaven, publiceert 92% geen MTA-STS en geen DANE, waardoor hun mail wel geauthenticeerd is tegen spoofing maar nog altijd downgradebaar is tijdens transport.
Wat een SMTP TLS downgrade-aanval eigenlijk is
SMTP tussen mailservers begint in platte tekst. De ontvangende server adverteert zijn mogelijkheden, en als hij encryptie ondersteunt, vermeldt hij STARTTLS daaronder. De verzendende server geeft vervolgens STARTTLS uit en de twee onderhandelen een TLS-sessie. De zwakte zit in het woord opportunistisch. Als de STARTTLS-mogelijkheid niet wordt geadverteerd, of de TLS-handshake mislukt, of het certificaat valideert niet, dan is het historische standaardgedrag niet om af te breken. Het is om de mail toch in cleartext te verzenden, vanuit de gedachte dat het afleveren van het bericht belangrijker is dan het versleutelen ervan.
Dat standaardgedrag is wat een aanvaller misbruikt. Een tegenstander met een positie op het netwerkpad, een operator bij een transitprovider, iemand die een router heeft gecompromitteerd, een statelijke actor op een grens, kijkt mee met de openende uitwisseling in platte tekst en verwijdert de STARTTLS-regel uit de capability-lijst van de ontvanger voordat die de afzender bereikt. De afzender, die geen aanbod van encryptie ziet, levert af via cleartext. Dit is STARTTLS-stripping, en het is een downgrade in plaats van een breuk: er wordt niets gekraakt, het protocol wordt simpelweg teruggestuurd naar zijn onversleutelde terugvaloptie. Het bericht, de bijlagen, en elke inhoud voor wachtwoordherstel of facturen gaan onversleuteld over de lijn. De operationele gemeenschap van APNIC heeft hier een heldere uitleg van het mechanisme (SMTP downgrade attacks and MTA-STS) als je het pakketniveau wilt zien.
Twee standaarden sluiten de terugvaloptie. MTA-STS (RFC 8461) laat een domein een beleid publiceren dat in feite zegt: "voor mijn inkomende mail is TLS met een geldig certificaat verplicht, val niet terug." Een afzender die dat beleid heeft opgehaald en gecachet, weigert een gestripte verbinding in plaats van te downgraden. DANE voor SMTP (RFC 7672) doet hetzelfde door een TLSA-record in DNS te publiceren, geauthenticeerd door DNSSEC, dat vastlegt welk certificaat de mailserver moet presenteren. Beide zetten een stille downgrade om in een geweigerde aflevering. Geen van beide staat standaard aan, en dat is het hele verhaal achter de cijfers hieronder.
Waarom DMARC hier niet helpt
Het loont om hier precies over te zijn, want de twee problemen worden voortdurend door elkaar gehaald. DMARC, SPF en DKIM zijn authenticatie. Ze laten een ontvanger bepalen of het zichtbare From-adres legitiem is, en DMARC vertelt de ontvanger wat te doen als dat niet zo is. Zo voorkom je dat iemand jouw domein vervalst. Die laag hebben we gemeten in een eerdere post over de kloof tussen het publiceren en handhaven van DMARC, en dat is relevant. Maar authenticatie en encryptie staan los van elkaar. DMARC gaat over wie het bericht claimt te zijn. Een downgrade-aanval gaat over het transport dat het bericht draagt. Je kunt met glans elke authenticatiecheck doorstaan en toch de verbinding tot cleartext zien strippen, want DMARC heeft nooit een mening gehad over het transport.
Een domein op p=reject met perfect uitgelijnde SPF en DKIM heeft dus spoofing opgelost en niets gedaan tegen onderschepping. De mail die aankomt is aantoonbaar van de juiste afzender en was leesbaar voor iedereen op het pad. Dat is de verwarring die deze meting moet wegnemen: een groen DMARC-vinkje is geen slot op de envelop.
De data: geauthenticeerd, niet versleuteld
Hier is het adoptiebeeld over de 18.012 mail-ontvangende domeinen in de steekproef. De authenticatiebalk is hoog. De twee balken die daadwerkelijk een downgrade tegenhouden zijn stompjes.
De transportbeveiligingsmechanismen uitgesplitst, met wat elk oplevert, staan hieronder. Lees de laatste twee rijen samen: tel je MTA-STS en DANE bij elkaar op, dan heeft slechts een kleine minderheid van maildomeinen enige handhaving tegen een downgrade, en bijna niemand draait beide.
| Controle | Domeinen | Aandeel | Wat het doet voor mail tijdens transport |
|---|---|---|---|
| MTA-STS beleidsrecord | 588 | 3.3% | Vertelt afzenders dat TLS verplicht is, weigert een gestripte verbinding |
| DANE TLSA op een MX-host | 641 | 3.6% | Legt het servercertificaat vast via DNSSEC, weigert een downgrade |
| TLS-RPT rapportage | 711 | 3.9% | Rapporteert mislukte of gedowngradede TLS-afleveringen, blokkeert niet |
| Enige handhaving (MTA-STS of DANE) | 1,166 | 6.5% | Ten minste één controle die een downgrade kan weigeren |
| Zowel MTA-STS als DANE | 63 | 0.3% | Riem en bretels, beschermt first-contact- en DNSSEC-paden |
Eén detail in die tabel is het stilstaan waard. DANE (3,6%) komt marginaal vaker voor dan MTA-STS (3,3%), wat ingaat tegen de gangbare aanname dat MTA-STS won omdat het geen DNSSEC nodig heeft. De twee overlappen nauwelijks: slechts 0,3% van de maildomeinen publiceert beide. In de praktijk zijn dit twee kampen. Providers en country-code zones die al ondertekenen met DNSSEC neigen naar DANE, iedereen die verder de moeite neemt neigt naar MTA-STS, en de vereniging van beide inspanningen laat nog altijd 93,5% van de maildomeinen zonder enige handhaving.
De 92% kloof
Het cijfer dat het onthouden waard is, is de kruistabel. Van de 9.945 domeinen die DMARC handhaven op quarantine of reject, publiceert 9.192, oftewel 92%, noch een MTA-STS-beleid, noch een DANE-record. Dit zijn geen achterblijvers die e-mailbeveiliging hebben genegeerd. Het zijn de domeinen die het zwaardere, zichtbaardere werk hebben gedaan om DMARC tot handhaving te krijgen, en die daarna één laag te vroeg zijn gestopt. Ze hebben besloten dat een vervalste afzender onacceptabel is, wat correct is, terwijl ze het echte bericht leesbaar laten tijdens transport voor iedereen die gepositioneerd is om de sessie te strippen.
Bekijk het vanuit de stoel van de aanvaller, want die stoel bepaalt of een controle ertoe doet. Stel dat je mail naar een doelwit wilt lezen of wijzigen, niet vervalsen. Je zoekt een positie op het pad en een domein dat zal downgraden. Je controleert de DNS van het doelwit op dezelfde manier als wij. Als het domein een MTA-STS-beleid publiceert in enforce-modus, of een DANE-record op een ondertekende zone, dan weigert een verzendende server die dat respecteert om je een cleartext-sessie te geven, en mislukt jouw downgrade bij de afzender. Als het domein geen van beide publiceert, wat 92% van de handhavende groep en 93,5% van alle maildomeinen beschrijft, dan is opportunistische STARTTLS de regel en levert een strip cleartext op. De DMARC-status die je in diezelfde DNS-lookup ook ziet, verandert niets aan dit resultaat. Je was nooit van plan de afzender te vervalsen. Je was van plan de mail te lezen.
Wat dit cijfer de moeite van het citeren waard maakt, is hoe het tot stand kwam. Dit is onafhankelijke passieve meting, geen leveranciers-telemetrie. We hebben niet gerapporteerd over mail die een product van ons filterde, en we hebben niet geëxtrapoleerd vanuit de inkomende stroom van één provider. We hebben de publieke beleidsrecords gelezen die elke verzendende server op het internet leest, voor een vaste steekproef op een vaste datum. Eerdere adoptieonderzoeken komen tot dezelfde conclusie vanuit andere invalshoeken: onafhankelijke trackers zoals de URIports MTA-STS survey plaatsen de adoptie in lage enkele cijfers en langzaam stijgend, wat overeenkomt met wat wij zien in de ruwe DNS.
Hoe je je eigen domein controleert en repareert
Je hebt geen tool of aanmelding nodig. Een DNS-query is een passieve leesactie op records die al publiek zijn, dus je kunt deze nu meteen tegen je eigen domein uitvoeren.
- Controleer op MTA-STS. Voer
dig TXT _mta-sts.yourdomain.com +shortuit. Een record dat begint metv=STSv1betekent dat je een beleid aankondigt. Als het leeg is, heb je geen MTA-STS. Let op: het record wijst alleen naar een beleid; het beleidsbestand ophttps://mta-sts.yourdomain.com/.well-known/mta-sts.txtmoetmode: enforcezeggen om daadwerkelijk te blokkeren, nietmode: testing. - Controleer op DANE. Zoek eerst je mailservers met
dig MX yourdomain.com +short, voer dan voor elke MX-hostdig TLSA _25._tcp.that-mx-host +shortuit. Een TLSA-record betekent dat DANE in gebruik is. DANE valideert alleen op een DNSSEC-ondertekende zone, dus bevestig de ondertekening metdig DS yourdomain.com +short. - Zet rapportage aan. Publiceer een TLS-RPT-record (RFC 8460) op
_smtp._tls.yourdomain.comzodat mislukte handshakes en downgrades naar jou worden teruggerapporteerd in plaats van onzichtbaar te blijven. Het blokkeert niets, maar zo kom je erachter dat er een downgrade plaatsvindt.
Als zowel de MTA-STS- als de TLSA-lookup leeg terugkomen, is je inkomende mail beschermd tegen vervalsing en blootgesteld aan onderschepping. De oplossing is het publiceren van een MTA-STS-beleid in enforce-modus, of een DANE TLSA-record op een ondertekende zone, of beide. Doe je dat, dan zit je in de kleine minderheid. Het inzicht achter het uitrollen ervan zonder legitieme aflevering te breken, is hetzelfde inzicht als weten welke van je andere blootgestelde controles er daadwerkelijk toe doen, en dat is het punt van een oppervlak lezen zoals een aanvaller dat doet in plaats van te vertrouwen op groene vinkjes.
Wat dit niet bewijst
Eerlijke beperkingen, want een cijfer zonder zijn voorbehoud is marketing.
- Tranco rangschikt op geaggregeerde populariteit, niet op verkeer. De Tranco-lijst combineert meerdere providerranglijsten om stabiel en moeilijk te manipuleren te zijn, maar het is geen verkeerscensus. Lees deze cijfers als één eerlijke doorsnede van het populaire web, niet als het hele internet.
- MTA-STS wordt gemeten op het DNS-signaal. We telden een domein als MTA-STS te hebben als het het
_mta-sts-record publiceert. We hebben bewust het beleidsbestand niet opgehaald, wat zou betekenen dat we contact opnemen met de webhost van het domein, dus we kunnenmode: enforceniet onderscheiden vanmode: testing. Het aandeel dat daadwerkelijk handhaaft ligt daarmee op of onder 3,3%, wat de kloof groter maakt, niet kleiner. - DANE wordt gemeten aan de aanwezigheid van TLSA. We controleerden op een TLSA-record op de MX-hosts, tot vijf per domein. Een gepubliceerd record signaleert intentie en configuratie; we hebben niet geverifieerd of de DNSSEC-keten klopt of dat elke afzender het valideert, dus behandel 3,6% als het plafond van correct werkende DANE.
- Het is een momentopname. DNS verandert dagelijks. Deze cijfers beschrijven 11 augustus 2026, geen trend, hoewel ze overeenkomen met onafhankelijke onderzoeken die lage en langzaam stijgende adoptie laten zien.
- Handhaving tijdens transport blijft afhankelijk van de afzender. MTA-STS en DANE helpen alleen als de verzendende server ze respecteert. Een uitgever doet het juiste door het beleid te adverteren; een afzender die het negeert kan nog altijd downgraden. De records zijn noodzakelijk, niet op zichzelf voldoende.
Veelgestelde vragen
Wat is een STARTTLS downgrade-aanval?
Het is wanneer een aanvaller op het netwerkpad tussen twee mailservers het aanbod van de server om over te schakelen naar TLS verwijdert uit het onversleutelde begin van de SMTP-sessie. Omdat opportunistische STARTTLS terugvalt op cleartext als er geen TLS wordt aangeboden, levert de afzender de mail vervolgens onversleuteld af en kan de aanvaller die lezen of wijzigen. MTA-STS en DANE sluiten de terugvaloptie door de afzender te vertellen dat TLS verplicht is.
Is SMTP standaard versleuteld tijdens transport?
Niet betrouwbaar. De meeste servers bieden STARTTLS aan, maar klassieke SMTP TLS is opportunistisch: als het aanbod ontbreekt of het certificaat niet valideert, valt de afzender stilzwijgend terug op cleartext. Encryptie gebeurt wanneer niets ertussen komt, maar een actieve aanvaller kan het strippen. Slechts 6,5% van de maildomeinen die we hebben gemeten maakt TLS verplicht met MTA-STS of DANE.
Versleutelt DMARC e-mail tijdens transport?
Nee. DMARC, samen met SPF en DKIM, authenticeert de afzender zodat een ontvanger een vervalst From-adres kan herkennen. Het zegt niets over of de verbinding versleuteld is. Een domein kan DMARC handhaven op p=reject en toch zijn mail in cleartext afgeleverd krijgen na een downgrade. In onze steekproef publiceerde 92% van de DMARC-handhavende domeinen geen MTA-STS of DANE.
Voorkomt MTA-STS TLS downgrade-aanvallen?
Ja, dat is precies de bedoeling. MTA-STS publiceert een beleid dat verzendende servers vertelt dat jouw domein TLS met een geldig certificaat vereist, zodat een afzender die het beleid heeft gecachet een gestripte verbinding weigert in plaats van terug te vallen. De enige beperking is trust-on-first-use: een afzender die je beleid nog nooit heeft opgehaald, is nog niet gedekt, en daar is DANE, verankerd in DNSSEC, sterker.
Wat is het verschil tussen MTA-STS en DANE?
Beide dwingen TLS af op inkomende SMTP maar verankeren vertrouwen anders. MTA-STS steunt op het webcertificaatsysteem plus trust-on-first-use en heeft geen DNSSEC nodig. DANE publiceert een TLSA-record geauthenticeerd door DNSSEC, wat het first-use-gat wegneemt maar een ondertekende zone vereist. In onze telling werden ze in bijna hetzelfde lage tempo geadopteerd, 3,3% en 3,6%, en publiceerde slechts 0,3% van de maildomeinen beide.
Welk percentage domeinen heeft MTA-STS uitgerold?
In onze telling van augustus 2026 van de Tranco top 25.000, van de 18.012 domeinen die mail ontvangen, publiceerde 3,3% een MTA-STS-record. DANE stond op 3,6% en TLS-RPT op 3,9%. Tel je een van beide handhavingscontroles mee, dan vereist 6,5% TLS tijdens transport, tegenover 79,3% dat DMARC publiceert.
Hoe controleer ik of mijn eigen domein bestand is tegen een SMTP downgrade?
Voer dig TXT _mta-sts.yourdomain.com +short uit en zoek naar v=STSv1, en dig TLSA _25._tcp.your-mx-host +short voor elke MX-host. Als beide leeg zijn, steunt je inkomende mail op opportunistische STARTTLS en kan die worden gedowngraded. Het publiceren van een MTA-STS-beleid in enforce-modus, of een DANE-record op een ondertekende zone, sluit de kloof.
Gerelateerde artikelen
- Is p=none genoeg? DMARC publiceren is niet hetzelfde als het handhaven. De authenticatielaag naast deze post.
- Hoe blootgesteld zijn de drukste domeinen ter wereld aan e-mailspoofing? De aanwezigheidsvraag voor de anti-spoofingkant.
- Hoeveel topdomeinen beperken wie hun certificaten mag uitgeven? Dezelfde passieve-DNS-methode, toegepast op CAA-records.
Niet zeker wat jouw mail blootgeeft op de lijn?
Onze $100 check leest je externe oppervlak zoals een aanvaller dat doet, op scope die je hebt geverifieerd zelf te bezitten en schriftelijk hebt geautoriseerd, met een senior operator bij de terugkoppeling. Of jouw mail tijdens transport gedowngraded kan worden, is een van de eerste dingen die we bekijken.
Boek een $100 check