Czy zasada 200 dni ważności certyfikatów już weszła w życie?
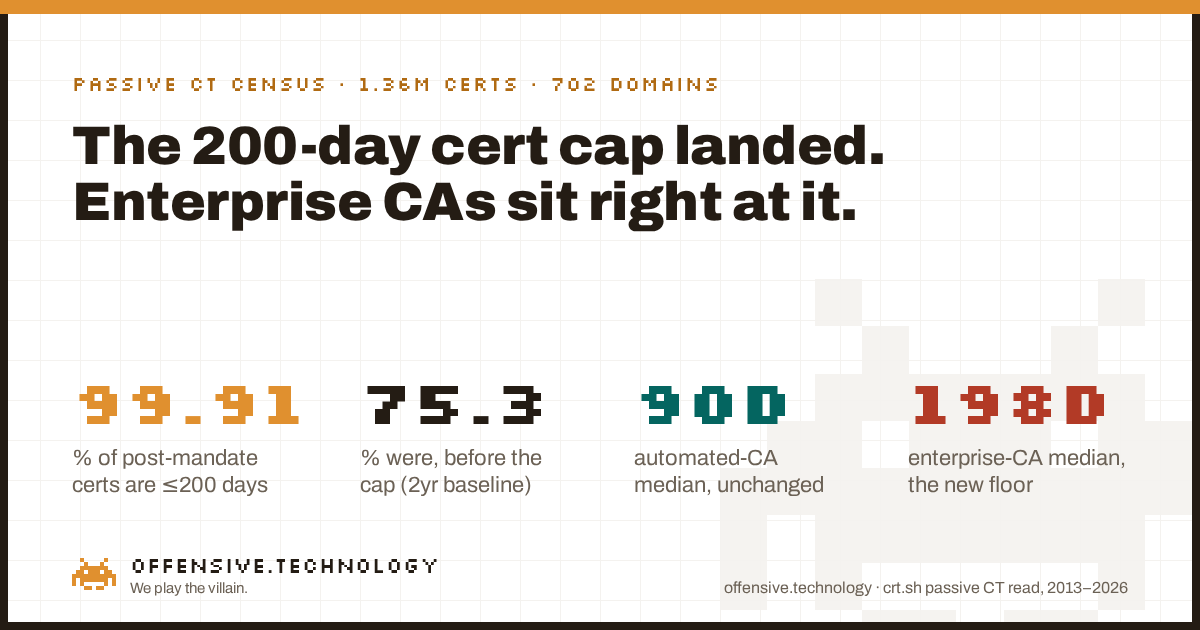
Krótka odpowiedź: tak, ale tylko dokładnie w wymaganym stopniu. Narzucony przez CA/Browser Forum limit ważności publicznych certyfikatów TLS został obniżony z 398 do 200 dni 15 marca 2026 roku, siedem miesięcy temu. Przeanalizowaliśmy publiczną historię Certificate Transparency dla 702 czołowych domen, 1,359,618 zdeduplikowanych certyfikatów zarejestrowanych w logach od 2013 roku do dziś, i porównaliśmy okno ważności każdego certyfikatu przed i po tej dacie. W ciągu dwóch lat przed tą zmianą 75.3% certyfikatów miało już ważność 200 dni lub krótszą. W ciągu siedmiu miesięcy od tamtej pory jest to 99.91%, co oznacza w zasadzie pełną zgodność. Prawdziwą historią jest jednak to, gdzie pod nowym limitem plasują się poszczególne urzędy certyfikacji. Bezpłatne, zautomatyzowane centra certyfikacji, w tym Let’s Encrypt i Google Trust Services, utrzymują medianę na poziomie 90 dni, na co nowa reguła nie miała żadnego wpływu, ponieważ wyprzedzały ją o lata. Duże komercyjne CA, DigiCert, Amazon, Microsoft, GlobalSign, odnotowały spadek mediany z przedziału od 324 do 397 dni wprost do 198 lub 199 dni: dolnej granicy tego, na co pozwala nowa zasada, ani dnia krócej. Jeden z nich, Sectigo, wyłamał się z tego schematu. Poniżej przedstawiamy pełne dane, metodykę pomiaru oraz informację o tym, co zmieni się ponownie w marcu 2027 roku.
Harmonogram i obecny etap
Głosowanie SC-081v3, “Introduce Schedule of Reducing Validity and Data Reuse Periods,” zostało przyjęte przez CA/Browser Forum 11 kwietnia 2025 roku: wystawcy certyfikatów głosowali 25-0-5 (pięć głosów wstrzymujących się), a grupa przeglądarek, Apple, Google, Microsoft i Mozilla, zagłosowała 4-0-0 za przyjęciem. Wniosek złożyło Apple. Wprowadza on stopniową redukcję maksymalnego okresu ważności publicznych certyfikatów TLS oraz równoległe, bardziej agresywne skrócenie czasu, przez jaki CA może ponownie wykorzystać wcześniejszą weryfikację kontroli nad domeną:
- Do 14 marca 2026 roku: maksymalnie 398 dni ważności, 398 dni ponownego wykorzystania walidacji.
- 15 marca 2026 roku: maksymalnie 200 dni ważności, 200 dni ponownego wykorzystania walidacji. Ten etap już wszedł w życie.
- 15 marca 2027 roku: maksymalnie 100 dni ważności, 100 dni ponownego wykorzystania walidacji.
- 15 marca 2029 roku: maksymalnie 47 dni ważności, 10 dni ponownego wykorzystania walidacji.
Na dzień dzisiejszy etap 200 dni trwa już od siedmiu miesięcy, etap 100 dni dzieli nas o około pięć miesięcy, a etap 47 dni nadejdzie za około dwa i pół roku. Ten materiał dotyczy tego, co pierwszy krok faktycznie zmienił, a nie samego harmonogramu, daty opisuje już baza wiedzy każdego rejestratora i CA. Chcieliśmy sprawdzić, czy wystawianie certyfikatów w środowisku produkcyjnym zmieniło się zgodnie z wymogami nowych zasad, a do dyspozycji mieliśmy trzynaście lat własnych, pasywnych danych z logów CT.
Dwie grupy, jeden termin
Spójrzmy najpierw z szerszej perspektywy. Sumarycznie u wszystkich wystawców udział nowo wystawionych certyfikatów o okresie ważności 200 dni lub krótszym wzrósł z 75.3% w ciągu dwóch lat przed wprowadzeniem limitu do 99.91% w ciągu siedmiu miesięcy po jego wdrożeniu. To niemal powszechne, natychmiastowe dostosowanie się do wymogów, czyli dokładnie to, co powinien wymusić sztywny termin w Baseline Requirements: spóźnienie oznacza, że przeglądarka przestaje ufać danemu certyfikatowi. Ta część zadziałała zgodnie z planem.
Gdy jednak przyjrzymy się bliżej, ekosystem dzieli się na dwie grupy, które nie zareagowały w ten sam sposób, albo nie zmieniły się wcale:
- Byli tam już wcześniej. Let’s Encrypt oraz Google Trust Services, zdecydowanie dwaj najwięksi wystawcy w naszej próbie pod względem wolumenu, stosowali domyślny 90-dniowy okres na długo przed powstaniem tej reguły. Ich proces wystawiania jest darmowy, zautomatyzowany i od początku projektowany z myślą o częstym odnawianiu. Mediana po wprowadzeniu wymogu wynosi 90 dni. Mediana przed wprowadzeniem wynosiła 90 dni. Własne certyfikaty Apple wystawiane przez ACME oraz nowsze, stawiające na automatyzację CA Certainly wykazują ten sam wzorzec, odpowiednio 86 i 30 dni, bez żadnych zmian po granicznej dacie. Dla tej grupy 15 marca 2026 roku nie zmienił niczego, ponieważ przepisy po prostu dogoniły ich dotychczasowe standardy.
- Zeszli dokładnie do dopuszczalnego progu. DigiCert, Amazon, Microsoft oraz GlobalSign odnotowały gwałtowny spadek, ale każdy z nich zatrzymał się na 198 lub 199 dniach, czyli dzień poniżej nowego 200-dniowego limitu, bez żadnego wyraźnego marginesu. Przed wprowadzeniem limitu ich typowy certyfikat był ważny od 180 do 397 dni. Po zmianie cała czwórka zbiegła się w odległości zaledwie jednego dnia od prawnego maksimum. To zgodność z literą przepisu, który został stworzony po to, by skłonić branżę do stosowania certyfikatów o krótszym czasie życia, jednak bez przyjęcia jego ducha.
Sectigo jest jedynym wystawcą w naszej próbie, który nie pasuje jednoznacznie do żadnego ze schematów. Mediana przed wprowadzeniem wymogu wynosiła 366 dni, czyli typowo dla tradycyjnego podejścia, ale mediana po wdrożeniu spadła do 90.4 dnia, przy czym 55.6% certyfikatów po wejściu w życie zasad miało ważność 90 dni lub krótszą. To realne przejście do modelu zautomatyzowanego, a nie tylko zejście do nowego limitu. Na podstawie samych metadanych CT nie jesteśmy w stanie ustalić przyczyny; wynik ten jest spójny ze zmianą ścieżki wystawiania lub integracji ACME, z której korzystają klienci Sectigo w naszej próbie, ale nie możemy potwierdzić tego mechanizmu.
Microsoft zasługuje na osobną uwagę, ponieważ na papierze jego statystyki zmieniły się w niewłaściwym kierunku: mediana przed wprowadzeniem regulacji wynosiła 180 dni i wzrosła do 198 dni po zmianie. Interpretujemy to w ten sposób, że Microsoft już wcześniej stosował okresy krótsze niż stary limit 398 dni, a następnie dostosował się tuż poniżej nowego pułapu 200 dni. To to samo trzymanie się maksymalnego dopuszczalnego limitu, co u innych komercyjnych CA, tyle że z nieco niższego poziomu wyjściowego. Nie jest to dowód na to, że certyfikaty Microsoftu stały się mniej bezpieczne; okres ważności i ogólny poziom bezpieczeństwa to nie to samo, o czym piszemy w kolejnej sekcji.
Wystawcy w liczbach
| Wystawca | Przed (n) | Mediana przed | Po (n) | Mediana po |
|---|---|---|---|---|
| Let’s Encrypt | 98,928 | 90d | 16,676 | 90d |
| Google Trust Services | 39,845 | 90d | 7,927 | 90d |
| Apple Inc. | 1,915 | 86.8d | 357 | 85.9d |
| Sectigo Limited | 7,378 | 366d | 478 | 90.4d |
| Microsoft Corporation | 13,208 | 180d | 2,715 | 198d |
| DigiCert Inc | 11,916 | 324d | 1,438 | 198d |
| Amazon | 15,637 | 395d | 2,957 | 198d |
| GlobalSign nv-sa | 2,687 | 397d | 243 | 199d |
| GoDaddy.com | 827 | 384d | 41 | 198d |
Każdy z powyższych wystawców zmieścił się w limicie 200 dni w odniesieniu do praktycznie 100% certyfikatów po wprowadzeniu wymogu w naszej próbie; nie stwierdziliśmy żadnych naruszeń Baseline Requirements, czego należało się spodziewać po programach root CA, które aktywnie to kontrolują. Wnioskiem nie jest brak zgodności. Chodzi o to, że zgodność przybiera dwie różne formy, a różnica między podejściem “zautomatyzowanym, od dawna krótkim” a “korporacyjnym, trzymającym się górnej granicy” to wciąż około dwukrotność rzeczywistych dni, 90 w porównaniu do 198, w ramach tej samej reguły, którą obie grupy formalnie spełniają.
Metodologia pomiaru
Sceptyk powinien być w stanie odtworzyć to badanie od zera.
- Badana populacja. Ta sama historia Certificate Transparency dla około 700 czołowych domen z listy Tranco, pobrana za pośrednictwem crt.sh, którą wykorzystaliśmy wcześniej w naszym badaniu opóźnień logowania CT oraz w badaniu wycieków wewnętrznych nazw hostów. Na potrzeby tego materiału nie wykonaliśmy ani jednego nowego zapytania sieciowego; pełny zbiór danych był już zapisany w pamięci podręcznej z wcześniejszych prac.
- Metryka. Dla każdego zdeduplikowanego certyfikatu z logów okres ważności to
not_afterminusnot_before, zaokrąglony do najbliższego pełnego dnia przed podziałem na grupy, ponieważ nominalnie “90-dniowy” certyfikat często ma 90 dni plus kilka godzin przesunięcia znacznika czasu wynikającego z pory dnia, w której został wystawiony. - Podział. Podzieliliśmy certyfikaty w zależności od tego, czy
not_beforeprzypadał przed, czy w dniu 15 marca 2026 roku lub po tej dacie. W porównaniu poszczególnych wystawców użyliśmy dopasowanego dwuletniego okna bezpośrednio przed zmianą (od 15 marca 2024 do 14 marca 2026 roku), zamiast całej historii, aby archiwalne certyfikaty danego CA sprzed dekady nie zaniżały niesprawiedliwie jego wyniku w okresie “przed”. - Czego nie zrobiliśmy. Ani razu nie wnioskowaliśmy o certyfikat, nie łączyliśmy się z serwerem WWW ani niczego nie skanowaliśmy. Odczyt publicznego logu CT to odpytanie bazy, a nie aktywne sondowanie.
- Co zachowaliśmy. Zagregowane liczby, mediany i percentyle dla poszczególnych wystawców oraz okresów. W danych wynikowych nie ma żadnej nazwy domeny ani subdomeny.
Czego to badanie nie dowodzi
Rzetelne ograniczenia, bo liczba bez zastrzeżeń to po prostu marketing.
- Krótsza ważność certyfikatu to nie to samo, co krótszy czas życia klucza prywatnego. Urząd certyfikacji lub subskrybent może odnawiać certyfikat przy użyciu tej samej pary kluczy w nieskończoność co 90 lub 200 dni; podstawowe metadane wpisu w crt.sh nie ujawniają odcisku palca klucza publicznego podmiotu, więc na podstawie tych danych nie możemy stwierdzić, czy materiał klucza jest rzeczywiście rotowany wraz z certyfikatem. Korzyści bezpieczeństwa wynikające z krótszej ważności zależą od tego, czy taka rotacja następuje; w tym badaniu tego nie mierzyliśmy.
- Siedem miesięcy danych po wejściu w życie wymogu to wstępna ocena. To wystarczająco dużo, aby pokazać charakter wstępnej reakcji na nowe regulacje, ale za mało, by uznać to za trwały stan równowagi branży pod 200-dniowym limitem. Planujemy zweryfikować to ponownie przy kolejnym etapie, w marcu 2027 roku.
- Nie każdy wystawca dysponuje wiarygodnym obrazem przed i po zmianie. W przypadku wielu CA w naszej pamięci podręcznej, w tym GoDaddy oraz kilku mniejszych lub regionalnych wystawców, próba po wprowadzeniu zmian w naszym panelu 700 domen była zbyt mała, aby przedstawić pewne wnioski; w tabeli uwzględniliśmy wyłącznie wystawców z reprezentatywną próbą w obu okresach.
- Badana populacja skupia się wokół domen o największym natężeniu ruchu. Czołówka listy Tranco opiera się na organizacjach z dużymi zasobami i wiodących sieciach CDN. Praktyki wystawiania certyfikatów dla długiego ogona mniejszych witryn, często korzystających z tych samych dużych CA za pośrednictwem innych mechanizmów automatyzacji, mogą wyglądać inaczej.
- Mierzymy urzędy certyfikacji, a nie bezpośrednie ryzyko ze strony atakującego. Krótszy limit zmniejsza maksymalne okno ważności certyfikatu w przypadku problemów, ale jest to tylko jeden z elementów szerszego łańcucha, obejmującego unieważnianie certyfikatów, higienę zarządzania kluczami i monitoring.
Dlaczego ma to znaczenie
Cała argumentacja stojąca za skracaniem czasu życia certyfikatów opiera się na oknie ekspozycji: skompromitowany lub błędnie wystawiony certyfikat, który według starych zasad działałby przez 398 dni, obecnie jest ważny maksymalnie przez 200, a w miarę postępów harmonogramu będzie to maksymalnie 100, a potem 47 dni. Ten argument ma sens tylko wtedy, gdy ekosystem rzeczywiście przesuwa się w stronę krótszych okresów, a nie tylko plasuje się tuż poniżej aktualnie obowiązującego limitu. Po siedmiu miesiącach dane pokazują, że obie te rzeczy dzieją się jednocześnie. Zasada spełniła swoje zadanie jako sztywny limit: poziom zgodności wzrósł z trzech czwartych do praktycznie 100%, z perspektywy standardów branżowych z dnia na dzień. Jednak większość wolumenu przesunęła się tylko tak daleko, jak wymagał tego nowy wymóg, zatrzymując się zaledwie dzień przed granicą 200 dni, zamiast zbliżyć się do okolic 90. Wystawcy, którzy już wcześniej stosowali krótkie okresy, czyli ci, których model biznesowy opiera się na tanim, częstym i zautomatyzowanym odnawianiu, nie odczuli zmian, ponieważ wdrożyli te rozwiązania na lata przed tym, jak głosowanie Forum uczyniło je obowiązkowymi. To ten sam schemat, który zaobserwowaliśmy, badając jak szybko certyfikaty trafiają do logów CT: te obszary ekosystemu, które podlegają realnemu egzekwowaniu zasad, zmieniają się dokładnie tak szybko, jak wymaga tego egzekwowanie, ani trochę szybciej.
Czy zasada 200 dni ważności certyfikatów weszła w życie: szybkie odpowiedzi
Kiedy zaczęła obowiązywać zasada 200 dni ważności certyfikatów?
15 marca 2026 roku, na mocy uchwały CA/Browser Forum SC-081v3, przyjętej 11 kwietnia 2025 roku. Zredukowała ona maksymalny okres ważności publicznych certyfikatów TLS z 398 do 200 dni. Kolejna redukcja, do 100 dni, nastąpi 15 marca 2027 roku; ostateczne skrócenie do 47 dni przypada na 15 marca 2029 roku.
Czy istniejące certyfikaty muszą zostać wystawione ponownie zgodnie z nowym limitem?
Nie. Limit dotyczy wyłącznie certyfikatów wystawionych w dniu wejścia w życie przepisów lub później. Certyfikat wystawiony na podstawie starej reguły 398 dni zachowuje ważność zgodnie z pierwotnym harmonogramem.
Czy okres ponownego wykorzystania walidacji domeny również zostanie skrócony?
Tak, według tego samego harmonogramu: z 398 do 200 dni równolegle z etapem z marca 2026 roku, następnie do 100 dni w marcu 2027 roku i do 10 dni od marca 2029 roku, wymuszając częstszą ponowną weryfikację kontroli nad domeną, niezależnie od okresu ważności samego certyfikatu.
Kiedy wchodzi w życie zasada 47 dni ważności certyfikatu?
15 marca 2029 roku, jako ostatni etap harmonogramu SC-081v3: 398 dni do 14 marca 2026 roku, 200 dni od 15 marca 2026 roku, 100 dni od 15 marca 2027 roku oraz 47 dni od 15 marca 2029 roku.
Jak zostało to zmierzone?
Pasywnie. Przeanalizowaliśmy publiczną historię CT za pośrednictwem crt.sh dla około 700 domen z pierwszego tysiąca listy Tranco, obliczając okres ważności każdego certyfikatu jako NotAfter minus NotBefore. Z żadnym hostem nie nawiązywano połączenia, nie odpytywano DNS ani nie przeprowadzano skanowania. Wynik to 1,359,618 zdeduplikowanych wpisów w logach z okresu od 2013 do października 2026 roku.