A regra de certificados de 200 dias já entrou em vigor?
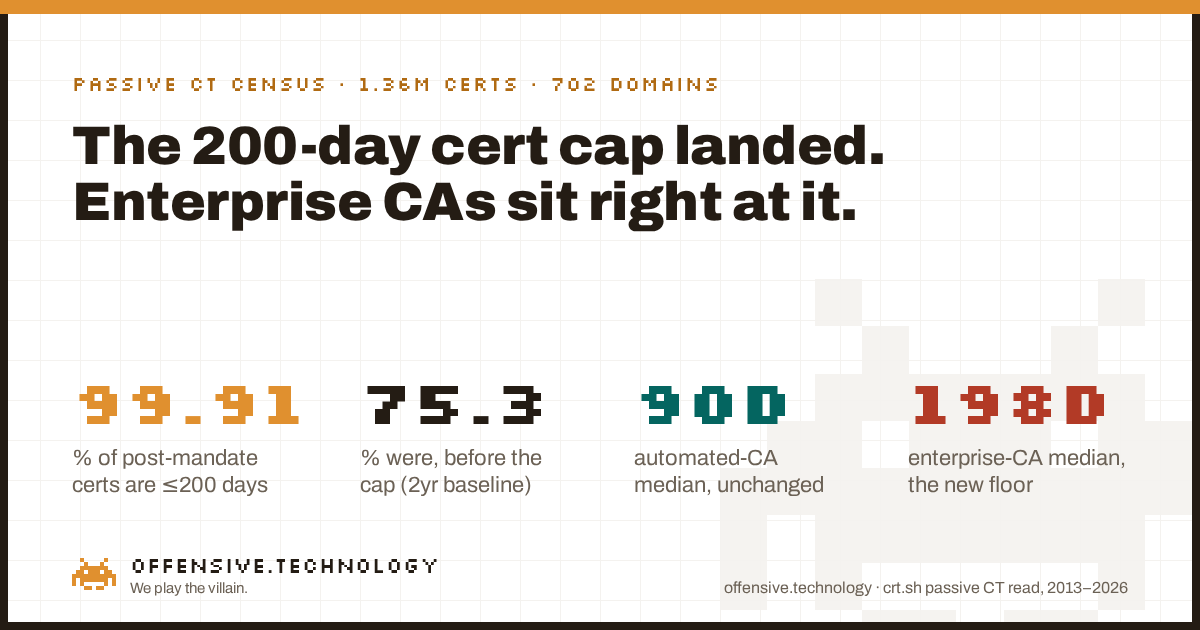
Resposta curta: sim, mas apenas exatamente o necessário. O limite do CA/Browser Forum para a validade de certificados TLS públicos caiu de 398 dias para 200 dias em 15 de março de 2026, sete meses atrás. Lemos o histórico público de Certificate Transparency de 702 domínios principais, totalizando 1,359,618 certificados registrados desduplicados de 2013 até hoje, e comparamos a janela de validade de cada certificado antes e depois dessa data. Nos dois anos anteriores à transição, 75.3% dos certificados já tinham 200 dias ou menos. Nos sete meses seguintes, esse número é de 99.91%, conformidade funcionalmente total. Mas onde cada autoridade de certificação se posiciona sob esse novo teto é a verdadeira história. Emissores gratuitos e automatizados, Let’s Encrypt e Google Trust Services entre eles, mantêm uma mediana de 90 dias, sem qualquer alteração pela regra, pois já estavam anos à frente dela. As grandes CAs comerciais, DigiCert, Amazon, Microsoft, GlobalSign, caíram de uma mediana de 324 a 397 dias direto para 198 ou 199 dias: o limite do que a regra agora permite, nem um dia a menos. Uma delas, a Sectigo, quebrou esse padrão. Aqui estão os dados completos, como os medimos e o que muda novamente em março de 2027.
O cronograma e em que ponto estamos
O Ballot SC-081v3, “Introduce Schedule of Reducing Validity and Data Reuse Periods,” foi aprovado no CA/Browser Forum em 11 de abril de 2025: os emissores de certificados votaram 25-0-5 (cinco abstenções), e o grupo de navegadores, Apple, Google, Microsoft e Mozilla, votou 4-0-0 a favor. A Apple fez a proposta. Ele estabelece uma redução gradual no período máximo de validade de certificados TLS públicos, e uma redução paralela e mais acentuada no tempo em que uma CA pode reutilizar uma validação prévia de controle de domínio:
- Até 14 de março de 2026: Validade máxima de 398 dias, reutilização de validação por 398 dias.
- 15 de março de 2026: Validade máxima de 200 dias, reutilização de validação por 200 dias. Esta etapa já ocorreu.
- 15 de março de 2027: Validade máxima de 100 dias, reutilização de validação por 100 dias.
- 15 de março de 2029: Validade máxima de 47 dias, reutilização de validação por 10 dias.
Hoje, a etapa de 200 dias tem sete meses, a etapa de 100 dias está a cerca de cinco meses de distância e a etapa de 47 dias está a cerca de dois anos e meio. Este artigo trata do que a primeira etapa realmente mudou, não do cronograma em si: a base de conhecimento de cada registrador e CA já explica as datas. Queríamos saber se a emissão no mundo real mudou quando a regra determinou que deveria, e tínhamos treze anos de dados passivos próprios de CT em mãos para verificar.
Dois escalões, um prazo
Primeiro, uma visão ampla. Considerando todos os emissores combinados, a proporção de certificados recém-emitidos com 200 dias ou menos passou de 75.3% nos dois anos anteriores ao limite para 99.91% nos sete meses seguintes, uma transição quase universal para a conformidade, que é exatamente o que um prazo rígido dos Baseline Requirements deve produzir: perca o prazo e os navegadores deixarão de confiar no seu certificado. Essa parte funcionou como projetado.
Olhando mais de perto, o ecossistema se divide em dois grupos que não se moveram da mesma forma, ou nem se moveram:
- Já estavam lá. Let’s Encrypt e Google Trust Services, os dois emissores com maior volume em nossa amostra por ampla margem, utilizam um padrão de 90 dias desde muito antes da existência desta regra, pois sua emissão é gratuita, automatizada e estruturada para renovação frequente desde o primeiro dia. A mediana pós-mandato deles é de 90 dias. A mediana pré-mandato era de 90 dias. Os próprios certificados emitidos via ACME pela Apple e a CA Certainly, mais nova e focada em automação, mostram o mesmo padrão em 86 e 30 dias respectivamente, sem alterações durante a transição. Para esse grupo, 15 de março de 2026 não mudou nada, pois a regra finalmente alcançou o patamar em que eles já estavam.
- Aterrissaram exatamente no limite. DigiCert, Amazon, Microsoft e GlobalSign caíram drasticamente, mas todas elas aterrissaram em 198 ou 199 dias, um dia abaixo do novo teto de 200 dias, sem ficar significativamente abaixo disso. Antes do limite, o certificado típico dessas entidades durava de 180 a 397 dias. Depois dele, as quatro convergem para apenas um dia de distância do máximo legal. Trata-se do cumprimento estrito da letra de uma regra explicitamente concebida para conduzir a indústria a certificados de vida mais curta, sem adotar o espírito dela.
A Sectigo é o único emissor em nossa amostra que não se encaixa claramente em nenhum dos padrões. Sua mediana pré-mandato era de 366 dias, firmemente no campo legado, mas sua mediana pós-mandato caiu para 90.4 dias, com 55.6% de seus certificados pós-mandato já em 90 dias ou menos. Essa é uma mudança real em direção ao comportamento do grupo automatizado, não apenas uma descida até o novo teto. Não sabemos o motivo apenas pelos metadados de CT; isso é consistente com uma alteração no pipeline de emissão ou na integração ACME que os clientes da Sectigo em nossa amostra estão utilizando agora, mas não podemos confirmar o mecanismo.
A Microsoft merece uma observação à parte porque seu número se moveu na direção errada no papel: uma mediana pré-mandato de 180 dias subindo para 198 dias pós-mandato. Interpretamos isso como a Microsoft já operando um pouco abaixo do que o antigo teto de 398 dias permitia e, em seguida, se reajustando logo abaixo do novo limite de 200 dias, o mesmo comportamento de se apegar ao limite visto em outras CAs corporativas, apenas partindo de uma linha de base um pouco menor. Isso não é evidência de que os certificados da Microsoft ficaram menos seguros; período de validade e postura de segurança não são o mesmo eixo, o que também é o tema da nossa próxima seção.
Quem é quem, em números
| Emissor | Antes (n) | Mediana antes | Depois (n) | Mediana depois |
|---|---|---|---|---|
| Let’s Encrypt | 98,928 | 90d | 16,676 | 90d |
| Google Trust Services | 39,845 | 90d | 7,927 | 90d |
| Apple Inc. | 1,915 | 86.8d | 357 | 85.9d |
| Sectigo Limited | 7,378 | 366d | 478 | 90.4d |
| Microsoft Corporation | 13,208 | 180d | 2,715 | 198d |
| DigiCert Inc | 11,916 | 324d | 1,438 | 198d |
| Amazon | 15,637 | 395d | 2,957 | 198d |
| GlobalSign nv-sa | 2,687 | 397d | 243 | 199d |
| GoDaddy.com | 827 | 384d | 41 | 198d |
Todos os emissores acima cumpriram o teto de 200 dias em essencialmente 100% de seus certificados pós-mandato em nossa amostra; não encontramos violações aos Baseline Requirements, o que é esperado de programas de raiz que realizam auditorias ativas para isso. A conclusão não é a não conformidade. É que a conformidade tem duas formas distintas, e a diferença entre “automatizado, já reduzido” e “corporativo, agora no limite máximo” ainda é de aproximadamente o dobro em dias reais, de 90 para 198, dentro de uma única regra que ambos os grupos satisfazem igualmente.
Como medimos isso
Um cético deve ser capaz de reconstruir isso do zero.
- A população. Os históricos de Certificate Transparency dos mesmos cerca de 700 domínios principais do Tranco, consultados via crt.sh, que reutilizamos para nosso censo de atraso de registro em CT e nosso censo de vazamento de hostnames internos. Não realizamos nenhuma nova requisição de rede para este artigo; o conjunto completo de dados já estava em cache de trabalhos anteriores.
- A métrica. Para cada certificado registrado desduplicado, o período de validade é
not_aftermenosnot_before, arredondado para o dia inteiro mais próximo antes do agrupamento, já que um certificado nominal de “90 dias” costuma ter 90 dias mais algumas horas de desvio de timestamp bruto vinculado à hora da emissão. - A divisão. Agrupamos os certificados de acordo com se
not_beforeocorreu antes ou em/após 15 de março de 2026. Para a comparação por emissor, usamos uma janela correspondente de dois anos imediatamente anterior à transição (15 de março de 2024 a 14 de março de 2026) em vez do histórico completo, para que certificados legados de uma década de uma CA não distorçam negativamente seu número “antes” de forma injusta. - O que não fizemos. Nunca solicitamos um certificado, conectamos a um servidor web ou escaneamos qualquer coisa. A leitura de um log público de CT é uma consulta, não uma varredura.
- O que mantivemos. Contagens agregadas, medianas e percentis por emissor e por período. Nenhum nome de domínio ou subdomínio está presente no resultado.
O que isso não prova
Limites honestos, porque um número sem ressalvas é marketing.
- Validade mais curta do certificado não é o mesmo que ciclo de vida mais curto da chave privada. Uma CA ou assinante pode renovar um certificado com o mesmo par de chaves a cada 90 ou 200 dias indefinidamente; os metadados básicos de entrada do crt.sh não expõem o fingerprint da chave pública do titular, portanto não podemos determinar a partir desses dados se o material criptográfico da chave está realmente sendo rotacionado junto com o certificado. O benefício de segurança de uma validade mais curta depende da ocorrência dessa rotação; não medimos isso aqui.
- Sete meses de dados pós-mandato constituem uma leitura preliminar. É suficiente para mostrar o formato da resposta inicial de conformidade, mas não para atestá-la como o equilíbrio permanente da indústria sob um limite de 200 dias. Pretendemos verificar isso novamente na próxima etapa, em março de 2027.
- Nem todo emissor tem um cenário de antes e depois confiável. Diversas CAs em nosso cache, incluindo GoDaddy e vários emissores menores ou regionais, tiveram uma amostra pós-mandato reduzida demais em nosso painel específico de 700 domínios para relatar com confiança; incluímos na tabela apenas emissores com uma amostra expressiva em ambos os lados.
- A população tende a favorecer domínios de alto tráfego. O escalão superior do Tranco concentra organizações com muitos recursos e grandes CDNs. O comportamento de emissão para a cauda longa de sites menores, frequentemente atendidos pelas mesmas grandes CAs por meio de outros mecanismos de automação, pode ser diferente.
- Isso mede autoridades de certificação, não o risco de invasores diretamente. Um teto mais curto reduz a janela máxima em que um certificado permanece válido se algo der errado com ele, mas apenas como um dos fatores em uma cadeia mais ampla que inclui revogação, higiene de chaves e monitoramento.
Por que isso importa
Todo o argumento para reduzir a vida útil dos certificados é a janela de exposição: um certificado vazado ou emitido incorretamente que teria durado 398 dias sob a regra antiga agora dura, no máximo, 200, e durará no máximo 100, depois 47, conforme o cronograma avança. Esse argumento só se sustenta se o ecossistema realmente avançar em direção a períodos mais curtos, e não apenas se abrigar sob o teto legal vigente. Sete meses depois, os dados mostram que ambas as coisas são verdadeiras ao mesmo tempo. A regra cumpriu seu papel como um limite rígido: a conformidade passou de três quartos para praticamente a totalidade, da noite para o dia nos padrões da indústria. Mas a maior parte do volume que mudou apenas se deslocou até onde o novo patamar exigia, ficando a um dia de 200 em vez de se aproximar de 90. Os emissores que já operavam com prazos curtos, aqueles cujo modelo de negócio depende de renovação barata, frequente e automatizada, não foram afetados, pois construíram sua estrutura para isso anos antes de uma votação no Fórum tornar a prática obrigatória. Esse é o mesmo padrão que encontramos quando analisamos a velocidade com que os certificados são registrados no CT: as partes deste ecossistema sob fiscalização real avançam exatamente na velocidade que a fiscalização exige, nada além disso.
A regra de certificados de 200 dias entrou em vigor: respostas rápidas
Quando começou a regra de certificados de 200 dias?
15 de março de 2026, pelo ballot SC-081v3 do CA/Browser Forum, aprovado em 11 de abril de 2025. Ele reduziu a validade máxima de certificados TLS públicos de 398 para 200 dias. A próxima redução, para 100 dias, ocorre em 15 de março de 2027; um corte final para 47 dias ocorre em 15 de março de 2029.
Os certificados existentes precisam ser reemitidos sob o novo limite?
Não. O limite se aplica apenas a certificados emitidos na data de vigência ou após ela. Um certificado emitido sob a antiga regra de 398 dias continua válido conforme seu cronograma original.
O período de reutilização da validação de domínio também diminuirá?
Sim, no mesmo cronograma: de 398 para 200 dias juntamente com a etapa de março de 2026, depois 100 dias em março de 2027 e 10 dias até março de 2029, forçando uma reverificação mais frequente do controle de domínio independentemente da validade do certificado em si.
Quando a regra de certificados de 47 dias entra em vigor?
15 de março de 2029, a etapa final do cronograma da SC-081v3: 398 dias até 14 de março de 2026, 200 dias a partir de 15 de março de 2026, 100 dias a partir de 15 de março de 2027, 47 dias a partir de 15 de março de 2029.
Como isso foi medido?
De forma passiva. Lemos o histórico público de CT, via crt.sh, de aproximadamente 700 domínios do top 1,000 do Tranco, calculando o período de validade de cada certificado como NotAfter menos NotBefore. Nenhum host foi contatado, resolvido por DNS ou escaneado. O resultado são 1,359,618 entradas de log desduplicadas de 2013 a outubro de 2026.