Was ist ein WebSDR? Wir haben 221 davon vermessen
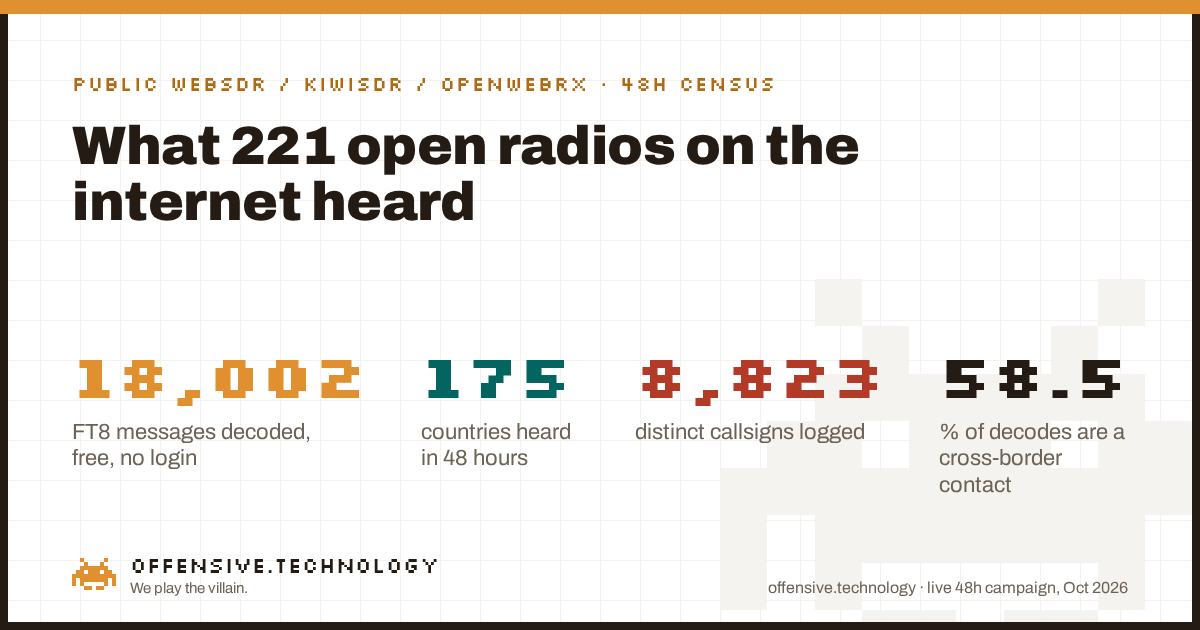
Kurze Antwort: ein WebSDR ist ein Funkempfänger im Besitz Dritter, der mit dem Internet verbunden ist und der Öffentlichkeit über eine Browserseite bereitgestellt wird: Frequenz wählen, klicken, zuhören, kein Account, keine Hardware, keine Kosten. Der Name umfasst drei verschiedene Softwarelösungen von drei unterschiedlichen Projekten — WebSDR-classic (das Original, University of Twente), KiwiSDR (ein spezifisches Hardwareprodukt, HF-only) und OpenWebRX (Open-Source, oft auch VHF/UHF-fähig) — jedes mit einem eigenen Netzwerkprotokoll. Wir haben für alle drei einen Client entwickelt und eine 48-stündige Listening-Kampagne über einen Pool von 221 öffentlichen Empfängern gefahren, die wir über deren eigene öffentliche Verzeichnisse ermittelt haben. Das Ergebnis: 18,002 decodierte FT8-Digitalmode-Nachrichten, 8,823 unterschiedliche Rufzeichen, aus 175 Ländern, und 58.5% der auflösbaren Decodierungen erfassten einen vollständigen Zwei-Wege-Kontakt zwischen zwei unterschiedlichen Drittländern, keines davon das Standortland des Empfängers. Alles über die reguläre öffentliche Listen-Funktion, exakt so genutzt, wie die jeweiligen Betreiber sie bereitstellen.
Warum das jetzt relevant ist
Sucht man heute nach "what is a WebSDR" oder "public SDR receivers", bestehen die Ergebnisse fast ausschließlich aus Verzeichnisseiten, Projekt-Websites und Jahre alten Forenbeiträgen. Niemand hat bisher eine zahlenbasierte Vermessung veröffentlicht, wie das Live-Netzwerk aktuell tatsächlich aussieht: wie viele Empfänger wirklich online sind, welche Protokolle sie sprechen und was in einem definierten Zeitfenster über sie läuft. Genau diese Lücke schließt dieser Beitrag.
Es ist zudem nicht bloß eine Spielerei für Hobbyisten. Ein Peer-Review-Paper aus dem Jahr 2024 in Intelligence and National Security untersuchte exakt die Rolle dieses Netzwerks als informelle, per Crowdsourcing betriebene SIGINT-Infrastruktur während des russischen Angriffskriegs gegen die Ukraine im Jahr 2022, bei der Online-Communitys WebSDR-Mitschnitte auswerteten und prüften, ob diese Erkenntnisse für staatliche Sicherheitsbehörden verwertbar waren. Das öffentliche WebSDR-Netzwerk ist kein Spielzeug, sondern operatives Handwerk, das für jeden frei und legal nutzbar ist, genau die Art von "accidental capability", über die wir gerne schreiben.
WebSDR vs KiwiSDR vs OpenWebRX
Diese Bezeichnungen werden online oft synonym verwendet, was zu echter Verwirrung führt, da die drei Ökosysteme kein gemeinsames Protokoll nutzen und ein Client für das eine nicht mit den beiden anderen kommunizieren kann.
- WebSDR-classic ist das ursprüngliche Projekt (PA3FWM, University of Twente) mit einem eigenen, manuell kuratierten Betreibernetzwerk. Die Software ist architektonisch primär auf HF ausgelegt, einige Installationen decken jedoch breitere Bereiche ab.
- KiwiSDR ist ein spezifisches Hardware-plus-Firmware-Produkt. Es ist strikt auf 0–30 MHz (ausschließlich HF, MW, LW) limitiert — architektonisch unfähig, VHF-Wettersatelliten- oder ADS-B-Frequenzen abzustimmen, unabhängig davon, was der Betreiber möchte.
- OpenWebRX ist Open-Source-Software, die auf universeller SDR-Hardware (RTL-SDR, Airspy, SDRplay) läuft, und viele Deployments decken tatsächlich VHF/UHF ab, einschließlich der 2m/70cm-Amateurfunkbänder und gelegentlich Wettersatelliten-Downlinks, sofern der Betreiber diesen Bereich freigibt.
Das Discovery ist gleichermaßen fragmentiert. kiwisdr.com betreibt ein eigenes Verzeichnis mit selbstgemeldeten rund 850–875 öffentlichen Empfängern. Der alte universelle Aggregator, sdr.hu, wurde im Juni 2020 eingestellt und wird in Suchergebnissen sowie alten Blogbeiträgen immer noch fälschlicherweise als aktuell zitiert — vertrauen Sie keinen Quellen, die dorthin verweisen. receiverbook.de sprang in diese Lücke und indexiert nun alle drei Ökosysteme gemeinsam, es diente uns als primäre Discovery-Quelle. websdr.ewi.utwente.nl veröffentlicht zudem ein eigenes Live-Verzeichnis speziell für das WebSDR-classic-Netzwerk.
Was wir konkret getan haben
Skeptiker sollten dies nachvollziehen können. Hier ist die gesamte Pipeline, ausgeführt auf unserem eigenen Lab-System, ohne Beteiligung Dritter abgesehen vom Auslesen öffentlicher Verzeichnisseiten und der Nutzung der jeweiligen Listen-Funktion der Empfänger.
- Discovery. Scraping der KiwiSDR- und OpenWebRX-Einträge auf receiverbook.de sowie des Live-Verzeichnis-JSON von websdr.ewi.utwente.nl für WebSDR-classic — exakt die Daten, die jeder Browser lädt, um die Karten und Listen dieser Seiten darzustellen. Das native Verzeichnis von kiwisdr.com war während der gesamten Kampagne über unseren Netzwerkpfad nicht erreichbar (ein Routing-Problem auf unserer Seite, kein Befund über den Dienst); der KiwiSDR-Mirror von receiverbook.de deckte diese Lücke ab.
- Drei Clients, einer für jedes Protokoll. KiwiSDR: Wiederverwendung des Open-Source-Tools
kiwiclient. OpenWebRX: von Grund auf neu entwickelt durch Analyse des von einer Live-Instanz ausgelieferten JavaScripts, einschließlich des proprietären ADPCM-with-sync-Audiocodecs. WebSDR-classic: Client gegen den öffentlichen Stream entwickelt, vor der Auswertung der ersten Stichprobe bitgenau gegen einen Referenz-Decoder verifiziert. - Verifizierung statt Blind-Scan. Jeder Ziel-Empfänger wurde über seinen öffentlichen Status-Endpunkt oder ein kurzes Tune-and-Listen geprüft, bevor er in den Arbeits-Pool aufgenommen wurde — derselbe Check, den jeder vorsichtige Nutzer durchführen würde, bevor er zuhört.
- Der Listening-Task. An jedem aktiven Empfänger stellten wir turnusmäßig die standardmäßigen FT8-Anruffrequenzen für digitale Betriebsarten auf jedem HF-Amateurband ein (7.074 MHz, 14.074 MHz usw.), zeichneten einen kurzen Clip auf und ließen ihn durch
ft8_lib, einen Open-Source-Referenz-FT8-Decoder, um Rufzeichen, Grid Squares und Signal-Reports aus dem vorhandenen Funkverkehr zu extrahieren. - Klare Abgrenzung, im Code erzwungen, nicht nur per Policy. Ausschließlich HF-Amateurfunkbänder. Es wurden keinerlei Frequenzen für BOS, Polizei, Feuerwehr, Rettungsdienste oder andere LMR-Netze eingestellt, gesucht oder decodiert, unabhängig davon, was ein Verzeichnis aufführte. Kein Admin-, Control- oder Konfigurations-Endpunkt irgendeiner Instanz wurde berührt.
Die Trefferquote variierte je nach Ökosystem drastisch, und diese Differenz ist selbst ein valider, reproduzierbarer Befund und kein Stichprobenrauschen:
| Ökosystem | Geprüfte Kandidaten | Bestätigt aktiv | Trefferquote |
|---|---|---|---|
| OpenWebRX | 149 | 138 | 92% |
| WebSDR-classic | 100 | 78 | 78% |
| KiwiSDR | ~150 | 2 | ~1-in-75 |
Die Verzeichniseinträge von KiwiSDR sind weitaus häufiger veraltet als die der anderen beiden: Ein Eintrag, der "im Verzeichnis" steht, ist oft längst offline, passwortgeschützt oder komplett vom Netz getrennt, sobald man versucht, darauf zuzugreifen. Der finale Arbeits-Pool für unsere 48-Stunden-Kampagne umfasste 221 Empfänger: 2 KiwiSDR, 139 OpenWebRX, 80 WebSDR-classic, die gleichmäßig rotiert wurden, damit der gesamte Pool tatsächliche Empfangszeit erhielt und nicht nur die zuerst entdeckten Instanzen.
Was 221 offene Empfänger tatsächlich empfangen haben
Über 48 Stunden (2026-10-06 11:52 UTC bis 2026-10-08 11:57 UTC) lieferten 91 der 221 Pool-Empfänger mindestens eine valide FT8-Decodierung. Insgesamt:
- 18,002 decodierte FT8-Nachrichten.
- 8,823 unterschiedliche Rufzeichen erfasst, bis auf 2 alle einem Land zugeordnet.
- 175 verschiedene Länder vertreten.
- 58.5% der 17,846 länderspezifisch auflösbaren Decodierungen erfassten einen vollständigen Austausch zwischen zwei Funkstellen in zwei unterschiedlichen Ländern, keines davon der Standort des mithörenden Empfängers — etwa ein Empfänger in einem britischen Bunkermuseum, der mithört, wie eine spanische Station eine italienische arbeitet.
Die Aktivität konzentrierte sich stark auf die unteren HF-Bänder, wie es bei den Ausbreitungsbedingungen im Kampagnenzeitraum zu erwarten war: 40m verzeichnete den meisten Verkehr (5,736 Decodierungen), gefolgt von 20m (3,398) und 80m (2,915), mit abnehmenden Werten über 15m, 17m, 160m, 10m und 12m.
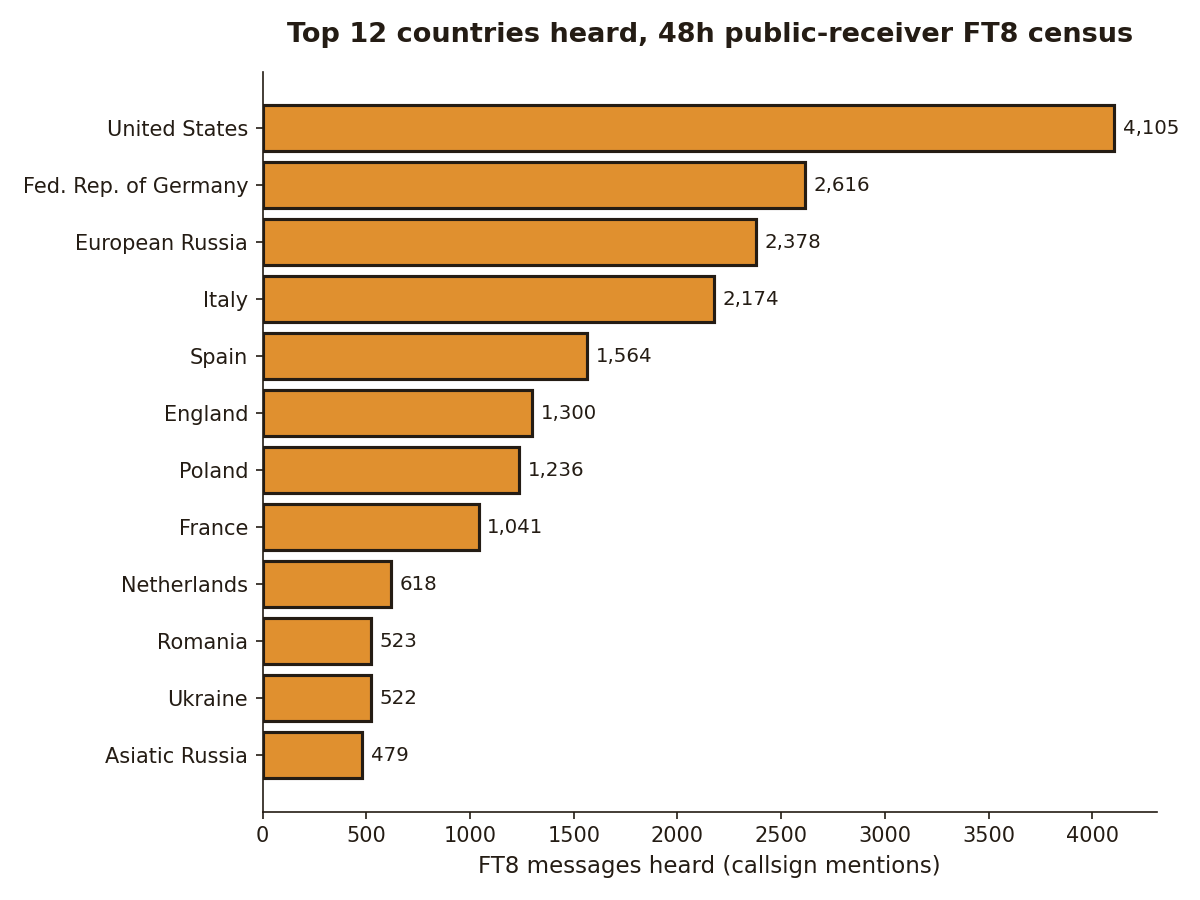
Ein einzelner Empfänger leistete den Großteil der Arbeit: sdr.gb0snb.com, ein KiwiSDR am Kelvedon Hatch Secret Nuclear Bunker Museum in Essex, Großbritannien, machte allein 8,770 der 18,002 Decodierungen aus, fast die Hälfte der gesamten Kampagne. Er war schlicht über das gesamte Zeitfenster online und erreichbar, während viele andere Kandidaten ausfielen oder wechselten. Der zweitaktivste, sdr.websdrmaasbree.nl in den Niederlanden, verzeichnete 743.
Praxisbeispiel: 13 Länder in 15 Sekunden
Zahlen sind überzeugend, ein real decodierter Ausschnitt ist überzeugender. Aus einem einzigen 15-Sekunden-FT8-Zyklus, aufgezeichnet an GB0SNB auf 14.074 MHz, 20 Meter, stammt genau dieser Mitschnitt, uneditiert:
| Nachricht | Bedeutung |
|---|---|
CQ CT1EEX IM58 | Portugal ruft CQ (allgemeiner Anruf), Grid Square IM58 |
AM5CV EA5MR R-22 | Spanien an Spanien, Signal-Report −22 dB |
CQ 2E1HAT JO01 | UK/Guernsey ruft CQ, Grid JO01 |
M7MOK SP8WB RR73 | UK an Polen, Abschluss ("Report erhalten, 73") |
C5R TF4M HP85 | Gambia (Sonderrufzeichen) an Island, Grid HP85 |
CQ E70A JN94 | Bosnien & Herzegowina ruft CQ, Grid JN94 |
A41KB EA1HDN IN91 | Oman an Spanien, Grid IN91 |
DL1YBI LZ2VQ R+00 | Deutschland an Bulgarien, Signal-Report 0 dB |
Acht der neun aus diesem Ausschnitt decodierten Nachrichten, zwei davon oben aus Platzgründen gekürzt; darunter Funkamateure in mindestens acht verschiedenen Ländern, im Klartext hörbar über einen einzigen kostenlosen öffentlichen Empfänger, ohne jegliche Hardware oder Accounts unsererseits abgesehen von einem browser-äquivalenten Client, der denselben Listen-Endpunkt nutzt, den die Website jedem Besucher anbietet. FT8 ist unverschlüsselt und ein vollständig offener Standard — die Decodierung entspricht exakt dem, was jeder lizenzierte Funkamateur oder Kurzwellenhörer täglich mit freier Software wie WSJT-X tut.
Die eigentliche Sicherheitsgeschichte: die KiwiSDR-Backdoor
Im Juli 2021 machten Sicherheitsforscher öffentlich, dass die KiwiSDR-Firmware seit etwa 2017 mit einem fest einprogrammierten Admin-Passwort ausgeliefert wurde, das vollen Root-Shell-Zugriff auf das zugrunde liegende System gewährte, im Klartext über unverschlüsseltes HTTP übertragen und ohne Zustimmung oder Information der Nutzerschaft implementiert. Der Entwickler hatte es nicht aus böser Absicht, sondern als pragmatischen Remote-Support-Zugang eingebaut, doch damit hatte jeder, der das Passwort fand, eine Root-Shell auf dem System hinter jedem öffentlichen KiwiSDR und nicht nur die Kontrolle über die Frequenzabstimmung. Rund 600 öffentliche KiwiSDR-Instanzen waren zum Zeitpunkt der Offenlegung über das Internet erreichbar; ein Patch erschien im selben Monat, und die meisten exponierten Geräte aktualisierten sich innerhalb weniger Wochen automatisch.
Man sollte präzise benennen, um welche Art von Problem es sich hier handelt. Es ist ein vom Hersteller verursachtes Supply-Chain-Problem in der Firmware, keine Fehlkonfiguration durch einzelne Betreiber — eine wichtige Unterscheidung, denn der erste Reflex besteht oft darin, den Hunderten von Hobbyisten die Schuld zu geben, die diese Empfänger betreiben, doch das war hier nicht der Fall. Im Vergleich dazu bringt das aktuelle OpenWebRX eine explizite OPENWEBRX_ADMIN_ENABLED-Einstellung mit, damit Betreiber einer öffentlich erreichbaren Instanz das Admin-Interface vollständig deaktivieren können. Deren Existenz ist das Eingeständnis der Maintainer, dass ein exponiertes Admin-UI ein reales Risiko darstellt, wenngleich wir im Gegensatz zur KiwiSDR-Backdoor keinen dokumentierten Vorfall einer tatsächlichen Ausnutzung in freier Wildbahn gefunden haben. Wir haben zudem nach einer publizierten Übersicht über Shodan-indexierte KiwiSDR- oder OpenWebRX-Expositionen jenseits des Falls von 2021 gesucht und keine gefunden — eine echte Lücke in der öffentlich zugänglichen Literatur, die man ehrlich als "nicht auffindbar" und nicht als "existiert nicht" festhalten sollte.
Was dies nicht beweist
Ehrliche Einschränkungen, denn eine Zahl ohne Kontext ist reines Marketing.
- Dies ist eine Opt-in-Population auf Basis von Selbstregistrierung, kein internetweiter Zensus. Jeder Empfänger in unserem Pool hat sich bewusst für den Eintrag in ein öffentliches Verzeichnis entschieden. Es wird hier keine Aussage darüber getroffen, wie viele Empfänger vom Typ WebSDR existieren, die nie in einem Verzeichnis registriert wurden.
- Länderzählungen ordnen das Rufzeichen zu, nicht den Empfänger. "175 Länder gehört" bedeutet, dass lizenzierte Stationen aus 175 Ländern an irgendeinem Punkt im Pool empfangen wurden, aufgelöst über einen standardmäßigen DXCC-Rufzeichenpräfix-Lookup in der weltweiten Amateurfunkdatenbank. Es sagt nichts darüber aus, wo die 221 mithörenden Empfänger selbst betrieben werden.
- Ein Protokoll, ein Zeitfenster. Wir haben gezielt FT8-Digitalbetriebsarten-Verkehr gemessen, da dieser tagsüber auf HF zuverlässig präsent ist und belegt, dass die Antenne eines Empfängers tatsächlich funktioniert. Sprachverkehr (SSB) existiert real, ist jedoch weitaus lückenhafter. Bei zwei separaten, gezielten SSB-Sessions auf Live-Empfängern konnten wir keinen sauberen Sprachkontakt erfassen, ein durchaus nützliches negatives Ergebnis, aber kein Beweis dafür, dass Sprachverkehr in diesem Netzwerk generell selten ist, sondern lediglich dafür, dass er in einem kurzen, ungeplanten Zeitfenster schwerer zu garantieren ist.
- Erreichbarkeit aus unserem eigenen Netzwerk ist kein Befund über den Dienst. Das offizielle Verzeichnis auf kiwisdr.com lief über den Netzwerkpfad unseres Labs aus unabhängigen Routing-Gründen konsistent in Timeouts. Wir nutzten stattdessen den Mirror von receiverbook.de, um keinen Ausfall zu behaupten, der spezifisch auf unserer Seite lag.
Wie Sie selbst reinhören können
All das steht jedem ab sofort kostenlos offen. Beginnen Sie auf receiverbook.de, filtern Sie nach Typ sowie Band und wählen Sie einen Empfänger, der als aktiv gekennzeichnet ist. Öffnen Sie dessen Seite, stimmen Sie auf ein HF-Amateurband ab und wählen Sie für ein nahezu garantiertes Signal zur Funktionsprüfung eine der universellen FT8-Anruffrequenzen: 7.074 MHz (40m) oder 14.074 MHz (20m) in Upper Sideband. Sie hören ein charakteristisches Muster kurzer, überlappender Töne; decodieren Sie es selbst kostenlos mit WSJT-X. Für das WebSDR-classic-Netzwerk ist der Flaggschiff-Empfänger von websdr.ewi.utwente.nl an der University of Twente der kanonische Einstiegspunkt.
Warum das von Bedeutung ist
Das öffentliche WebSDR/KiwiSDR/OpenWebRX-Netzwerk ist eine echte, wenn auch unbeabsichtigte offene SIGINT-Infrastruktur: Hunderte realer Funkempfänger, von ihren Eigentümern für jeden bereitgestellt, ohne dass eine Autorisierung über den reinen Aufruf hinaus nötig wäre. Es ist bemerkenswert, dass so etwas im offenen Internet des Jahres 2026 existiert, und die wissenschaftliche Studie von 2024 über seine Rolle im Ukraine-Krieg belegt, dass es von Akteuren, die es ernst meinen, bereits genau so genutzt wird. Zugleich erinnert die Backdoor von 2021 daran, dass "public by design" und "secure by design" zwei völlig unterschiedliche Eigenschaften sind, die nicht automatisch Hand in Hand gehen — ein Gerät, das für eine ganz bestimmte Form des öffentlichen Zugriffs gebaut wurde, bot plötzlich einen Zugriff, dem niemand zugestimmt hatte. Wir haben gemessen, was wir seriös messen konnten, offen dargelegt, wo unsere Stichprobe unvollständig ist, und keine Instanz eines Betreibers als exponiert benannt, da dies auf keinen der 221 Empfänger in dieser Kampagne zutraf.