Cos'è un WebSDR? Ne abbiamo misurati 221
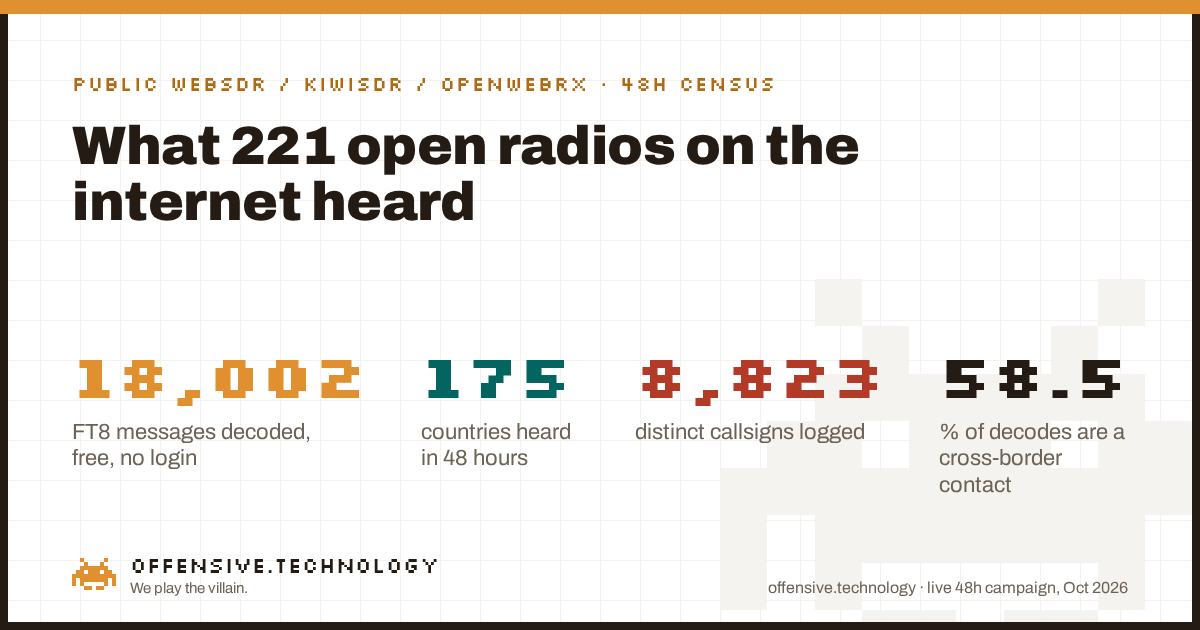
Risposta breve: un WebSDR è un ricevitore radio di proprietà di terzi, connesso a Internet e messo a disposizione del pubblico tramite una pagina web: scegli una frequenza, fai clic, ascolti, nessun account, nessun hardware, nessun pagamento. Il nome copre tre diversi software realizzati da tre progetti differenti, WebSDR-classic (l'originale, University of Twente), KiwiSDR (un prodotto hardware specifico, solo HF), e OpenWebRX (open-source, spesso compatibile anche con VHF/UHF), ciascuno con il proprio protocollo di rete. Abbiamo sviluppato un client per tutti e tre e condotto una reale campagna di ascolto di 48 ore su un pool di 221 ricevitori pubblici individuati tramite le loro directory pubbliche. Risultato: 18,002 messaggi decodificati in modalità digitale FT8, 8,823 nominativi distinti, da 175 paesi, e il 58.5% delle decodifiche risolvibili ha catturato un contatto bidirezionale completo tra due paesi esteri diversi, nessuno dei quali appartenente al ricevitore stesso. Tutto questo tramite la normale funzionalità di ascolto pubblica, utilizzata esattamente come offerta da ciascun operatore.
Perché è rilevante adesso
Cercando oggi "what is a WebSDR" o "public SDR receivers", i risultati sono quasi esclusivamente pagine di directory, homepage di progetti e thread di forum di anni fa. Nessuno ha pubblicato una misurazione basata sui dati di come si presenti effettivamente la rete attiva in questo momento: quanti ricevitori siano davvero online, quali protocolli utilizzino e cosa vi transiti in una determinata finestra temporale. Questa lacuna è l'unica ragione d'essere di questo articolo.
Non si tratta nemmeno di una semplice curiosità da radioamatori. Un articolo peer-reviewed del 2024 pubblicato su Intelligence and National Security ha analizzato proprio il ruolo di questa rete come infrastruttura SIGINT informale e crowdsourced durante l'invasione russa dell'Ucraina del 2022, con community online che elaboravano le intercettazioni WebSDR e valutavano se tale intelligence fosse sufficientemente affidabile da poter essere utilizzata dalle istituzioni di sicurezza statali. La rete pubblica WebSDR non è un giocattolo; è tradecraft che si dà il caso sia gratuito e legale per chiunque, esattamente il tipo di "capacità accidentale" di cui ci piace scrivere.
WebSDR vs KiwiSDR vs OpenWebRX
Questi nomi vengono usati in modo intercambiabile online, generando una reale confusione, poiché i tre ecosistemi non condividono un protocollo e un client per uno di essi non può comunicare con nessuno degli altri.
- WebSDR-classic è il progetto originale (PA3FWM, University of Twente), con una propria rete di operatori curata manualmente. Il software è architetturalmente pensato principalmente per le HF, ma diverse installazioni coprono intervalli più ampi.
- KiwiSDR è un prodotto hardware più firmware specifico. È rigorosamente limitato a 0–30 MHz (solo HF, MW, LW), architetturalmente incapace di sintonizzarsi sulle frequenze VHF dei satelliti meteorologici o ADS-B, indipendentemente dalle intenzioni dell'operatore.
- OpenWebRX è un software open-source che gira su hardware SDR generico (RTL-SDR, Airspy, SDRplay) e molte implementazioni coprono VHF/UHF, incluse le bande radioamatoriali 2m/70cm e occasionalmente i downlink dei satelliti meteorologici, se l'operatore sceglie di esporre tale intervallo.
Anche il discovery si è frammentato allo stesso modo. kiwisdr.com gestisce una propria directory, che auto-segnala circa 850–875 ricevitori pubblici. Il vecchio aggregatore universale, sdr.hu, dismesso a giugno 2020 ed è ancora citato erroneamente come attivo nei risultati di ricerca e nei vecchi post di blog. Non fidatevi di nulla che rimandi lì. receiverbook.de è subentrato per colmare questa lacuna e ora indicizza tutti e tre gli ecosistemi insieme; è stata la nostra fonte principale di discovery. Anche websdr.ewi.utwente.nl pubblica una propria directory live specifica per la rete WebSDR-classic.
Cosa abbiamo fatto concretamente
Uno scettico dovrebbe essere in grado di replicare il tutto, quindi ecco l'intera pipeline, eseguita da un sistema nel nostro laboratorio, senza alcun coinvolgimento di terze parti se non la lettura delle pagine delle directory pubbliche e l'uso della funzionalità di ascolto integrata di ciascun ricevitore.
- Discovery. Abbiamo effettuato lo scraping degli elenchi KiwiSDR e OpenWebRX di receiverbook.de e del JSON della directory live di websdr.ewi.utwente.nl per WebSDR-classic, gli stessi dati che il browser di qualunque visitatore carica già per popolare le mappe e gli elenchi di quei siti. La directory nativa di kiwisdr.com non è stata raggiungibile dal nostro percorso di rete per l'intera durata della campagna (un problema di routing dalla nostra parte, non un riscontro sul servizio); il mirror KiwiSDR di receiverbook.de ha colmato questa lacuna.
- Tre client, uno per ciascun protocollo. KiwiSDR: abbiamo riutilizzato l'open-source
kiwiclient. OpenWebRX: sviluppato da zero leggendo il JavaScript distribuito da un'istanza attiva, incluso il suo codec audio proprietario ADPCM-with-sync. WebSDR-classic: client sviluppato contro il suo flusso pubblico, verificato bit-exact rispetto a un decoder di riferimento prima di considerare attendibile anche un solo campione. - Verifica, non una scansione cieca. Ciascun ricevitore candidato è stato verificato tramite il proprio endpoint di stato pubblico o con una breve sintonizzazione e ascolto effettivo prima di essere aggiunto al pool operativo, lo stesso controllo che qualsiasi visitatore prudente farebbe prima di mettersi ad ascoltare.
- L'attività di ascolto. Su ciascun ricevitore attivo, a rotazione, abbiamo sintonizzato le frequenze di chiamata standard in modalità digitale FT8 su ciascuna banda radioamatoriale HF (7.074 MHz, 14.074 MHz e così via), registrato un breve spezzone e lo abbiamo passato attraverso
ft8_lib, un decoder FT8 di riferimento open-source, estraendo nominativi, grid square e signal report da qualsiasi traffico reale presente. - Limiti definiti nel codice, non solo come policy. Solo bande radioamatoriali HF. Nessuna frequenza di pubblica sicurezza, polizia, vigili del fuoco, emergenza sanitaria o altri sistemi LMR è stata sintonizzata, cercata o decodificata, a prescindere da cosa indicasse qualsiasi directory. Nessun endpoint di amministrazione, controllo o configurazione su alcuna istanza è stato toccato.
L'hit rate è variato sensibilmente a seconda dell'ecosistema, e questo scarto è di per sé un riscontro reale e riproducibile, non rumore di campionamento:
| Ecosistema | Candidati verificati | Confermati attivi | Hit rate |
|---|---|---|---|
| OpenWebRX | 149 | 138 | 92% |
| WebSDR-classic | 100 | 78 | 78% |
| KiwiSDR | ~150 | 2 | ~1-in-75 |
Le voci nelle directory di KiwiSDR sono obsolete molto più spesso rispetto alle altre due: una voce presente "nella directory" è frequentemente andata offline, protetta da password o completamente scomparsa dalla rete nel momento in cui qualcuno tenta di accedervi. Il pool operativo finale per la nostra campagna di 48 ore contava 221 ricevitori: 2 KiwiSDR, 139 OpenWebRX, 80 WebSDR-classic, ruotati uniformemente in modo che l'intero pool avesse un tempo di ascolto effettivo, non solo i primi individuati.
Cosa hanno ascoltato effettivamente 221 radio aperte
Nell'arco di 48 ore (dalle 11:52 UTC del 2026-10-06 alle 11:57 UTC del 2026-10-08), 91 dei 221 ricevitori del pool hanno prodotto almeno una decodifica FT8 reale. In totale:
- 18,002 messaggi FT8 decodificati.
- 8,823 nominativi distinti ascoltati, ricondotti a un paese per tutti tranne 2.
- 175 paesi distinti rappresentati.
- 58.5% delle 17,846 decodifiche riconducibili a un paese hanno catturato uno scambio completo tra due stazioni in due paesi diversi, nessuno dei quali corrispondente al luogo in cui si trova il ricevitore in ascolto, come un ricevitore in un museo-bunker nel Regno Unito che intercetta una stazione spagnola che comunica con una italiana.
L'attività si è concentrata fortemente sulle bande HF inferiori, come previsto dalle condizioni di propagazione durante la finestra della campagna: i 40m hanno registrato il maggior volume di traffico (5,736 decodifiche), seguiti da 20m (3,398) e 80m (2,915), per poi scendere progressivamente su 15m, 17m, 160m, 10m e 12m.
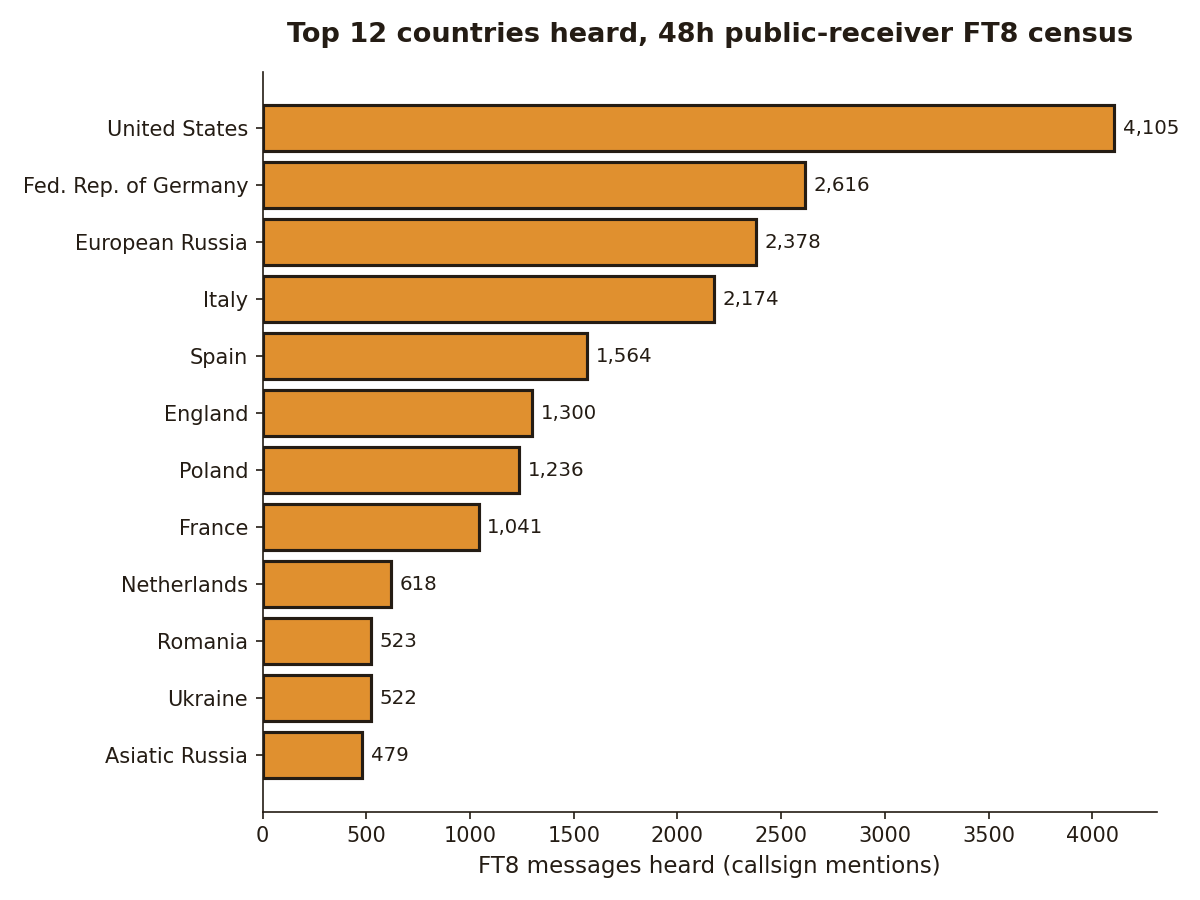
Un solo ricevitore ha svolto la maggior parte del lavoro: sdr.gb0snb.com, un KiwiSDR ospitato presso il museo del Kelvedon Hatch Secret Nuclear Bunker nell'Essex, Regno Unito, ha rappresentato da solo 8,770 delle 18,002 decodifiche, circa la metà dell'intera campagna, semplicemente rimanendo attivo e raggiungibile per l'intera finestra temporale mentre molti altri candidati apparivano e scomparivano. Il secondo più attivo, sdr.websdrmaasbree.nl nei Paesi Bassi, ne ha registrate 743.
Un esempio pratico: 13 paesi in 15 secondi
I numeri sono convincenti; uno spaccato reale di decodifica lo è ancora di più. Da un singolo ciclo FT8 di 15 secondi acquisito su GB0SNB a 14.074 MHz, sui 20 metri, ecco esattamente cosa è stato ricevuto, senza alcuna modifica:
| Messaggio | Significato |
|---|---|
CQ CT1EEX IM58 | Portogallo chiama CQ (chiamata generale), grid square IM58 |
AM5CV EA5MR R-22 | Spagna verso Spagna, signal report −22 dB |
CQ 2E1HAT JO01 | Regno Unito/Guernsey chiama CQ, grid JO01 |
M7MOK SP8WB RR73 | Regno Unito verso Polonia, chiusura ("ricevuto il report, 73") |
C5R TF4M HP85 | Gambia (nominativo per evento speciale) verso Islanda, grid HP85 |
CQ E70A JN94 | Bosnia & Herzegovina chiama CQ, grid JN94 |
A41KB EA1HDN IN91 | Oman verso Spagna, grid IN91 |
DL1YBI LZ2VQ R+00 | Germania verso Bulgaria, signal report 0 dB |
Otto dei nove messaggi decodificati da quel singolo intervallo, due dei quali omessi sopra per ragioni di spazio; tra questi, operatori in almeno otto paesi diversi, udibili in chiaro, attraverso un unico ricevitore pubblico gratuito, senza alcun hardware o account da parte nostra se non un client equivalente a un browser che comunica con lo stesso endpoint di ascolto offerto a ogni visitatore. FT8 non prevede cifratura ed è traffico con specifiche completamente pubbliche e aperte. La sua decodifica è identica a ciò che qualsiasi radioamatore patentato o ascoltatore di onde corte fa quotidianamente con software gratuiti come WSJT-X.
L'unico vero caso di sicurezza: la backdoor di KiwiSDR
Nel luglio 2021, alcuni ricercatori di sicurezza hanno rivelato che il firmware di KiwiSDR era distribuito, all'incirca dal 2017, con una password di amministrazione hardcoded che garantiva l'accesso completo come root shell al computer sottostante, trasmessa in chiaro tramite semplice HTTP, presente senza il consenso o la notifica alla base di utenti. Il creatore l'aveva inserita per comodità di supporto remoto informale, senza intenzioni malevole, ma questo implicava che chiunque individuasse la password ottenesse una root shell sul dispositivo dietro qualsiasi KiwiSDR pubblico, e non solo il controllo della sintonizzazione radio. Circa 600 istanze pubbliche KiwiSDR erano raggiungibili via Internet al momento della divulgazione; una correzione è stata rilasciata nello stesso mese e la maggior parte delle unità esposte si è aggiornata automaticamente nel giro di poche settimane.
È opportuno essere precisi sulla natura di questo caso. Si tratta di un problema di supply chain del firmware introdotto dal produttore, non di un caso di singoli operatori che hanno configurato male le proprie installazioni, una distinzione importante, perché l'istinto naturale porta a colpevolizzare le centinaia di appassionati che gestiscono questi ricevitori, cosa che qui non corrisponde al vero. A titolo di confronto, l'attuale OpenWebRX include un'esplicita OPENWEBRX_ADMIN_ENABLED impostazione studiata appositamente per consentire a un operatore esposto su Internet di disabilitare del tutto l'interfaccia di amministrazione; la sua stessa esistenza è la conferma da parte dei maintainer che una UI di amministrazione esposta costituisce una reale classe di rischio, sebbene non abbiamo trovato incidenti documentati di effettivo sfruttamento in the wild, a differenza della backdoor di KiwiSDR. Abbiamo anche cercato un report pubblico sull'esposizione di KiwiSDR o OpenWebRX indicizzata su Shodan oltre al caso del 2021 e non ne abbiamo trovati, una reale lacuna nella letteratura pubblica che vale la pena definire onestamente come "non trovato" e non "non esiste".
Cosa questo non dimostra
Limiti oggettivi, perché un dato privo di precisazioni è solo marketing.
- Si tratta di una popolazione opt-in e auto-registrata, non di un censimento dell'intero Internet. Ogni ricevitore nel nostro pool ha scelto di comparire in una directory pubblica. Non viene fatta alcuna affermazione su quanti ricevitori di tipo WebSDR esistano senza essersi mai registrati in alcuna directory.
- Il conteggio dei paesi attribuisce il nominativo, non il ricevitore. "175 paesi ascoltati" significa che le stazioni con licenza di 175 paesi erano udibili da qualche parte nel pool, identificate tramite lookup standard del prefisso DXCC sul database mondiale dei radioamatori; non indica nulla su dove siano effettivamente ospitati i 221 ricevitori in ascolto.
- Un solo protocollo, una sola finestra temporale. Abbiamo misurato nello specifico il traffico in modalità digitale FT8, poiché è costantemente presente sulle HF nelle ore diurne e consente di verificare che l'antenna di un ricevitore funzioni realmente. Il traffico vocale (SSB) esiste ma è molto più discontinuo; in due sessioni separate e mirate di ricerca SSB su ricevitori attivi non abbiamo intercettato alcun contatto vocale nitido, un risultato negativo decisamente utile ma che non prova la rarità del traffico vocale su questa rete in generale, solo che è più difficile da riscontrare in una finestra temporale breve e non pianificata.
- La raggiungibilità dalla nostra rete non costituisce un riscontro sul servizio. La directory canonica di kiwisdr.com è andata costantemente in timeout dal percorso di rete del nostro laboratorio per motivi di routing non correlati; abbiamo quindi utilizzato il mirror di receiverbook.de anziché dichiarare erroneamente un disservizio che riguardava solo noi.
Come ascoltare in prima persona
Tutto ciò è accessibile a chiunque, gratuitamente, fin da ora. Inizia da receiverbook.de, filtra per tipologia e banda, e scegli un ricevitore indicato come attualmente attivo. Apri la relativa pagina, sintonizzati su una banda radioamatoriale HF e, per un segnale quasi garantito con cui verificare il funzionamento del ricevitore, prova una delle frequenze di chiamata FT8 universali: 7.074 MHz (40m) o 14.074 MHz (20m) in upper sideband. Ascolterai un caratteristico insieme di brevi toni sovrapposti; puoi decodificarlo autonomamente e gratis con WSJT-X. Per la rete WebSDR-classic nello specifico, il ricevitore di riferimento di websdr.ewi.utwente.nl presso la University of Twente è il punto di partenza ideale.
Perché questo è importante
La rete pubblica WebSDR/KiwiSDR/OpenWebRX rappresenta una reale, seppur involontaria, infrastruttura SIGINT aperta: centinaia di apparati radio reali, messi a disposizione da chi li possiede a chiunque, senza bisogno di alcun permesso se non quello di collegarsi. È qualcosa di straordinario da trovare su Internet aperto nel 2026, e lo studio accademico del 2024 sul suo ruolo nella guerra in Ucraina dimostra che viene già impiegata in questo modo da chi la prende sul serio. Inoltre, alla luce della backdoor del 2021, ricorda che "pubblico per progettazione" e "sicuro per progettazione" sono due proprietà distinte che non vanno automaticamente di pari passo. Un dispositivo progettato per una specifica tipologia di accesso pubblico si è rivelato offrire anche una modalità a cui nessuno aveva acconsentito. Abbiamo misurato ciò che potevamo misurare onestamente, indicato con trasparenza dove il nostro campione risulti incompleto e non abbiamo segnalato l'istanza di alcun operatore come vulnerabile, poiché nessuno dei 221 ricevitori in questa campagna lo era.