Wat is een WebSDR? We hebben er 221 gemeten
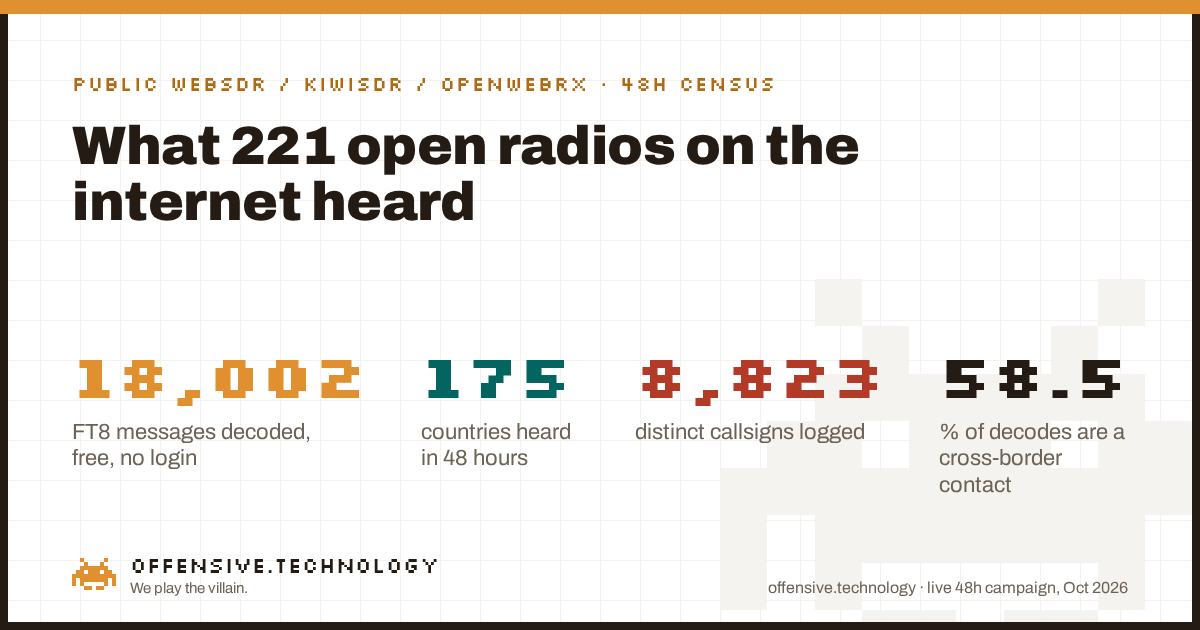
Kort antwoord: een WebSDR is een radio-ontvanger van iemand anders, verbonden met het internet en openbaar aangeboden via een browserpagina: kies een frequentie, klik, luister, geen account, geen hardware, geen betaling. De naam dekt drie verschillende softwarepakketten gebouwd door drie verschillende projecten, WebSDR-classic (het origineel, Universiteit Twente), KiwiSDR (een specifiek hardwareproduct, alleen HF) en OpenWebRX (open source, vaak ook geschikt voor VHF/UHF), elk met een eigen netwerkprotocol. We hebben een client gebouwd voor alle drie en een 48 uur durende luistercampagne uitgevoerd op een pool van 221 openbare ontvangers die we via hun eigen publieke indexen hebben gevonden. Resultaat: 18,002 gedecodeerde FT8 digital-mode-berichten, 8,823 unieke roepletters, uit 175 landen, en 58.5% van de herleidbare decodes legde een volledig tweewegcontact vast tussen twee verschillende buitenlandse landen, geen van beide het land van de ontvanger zelf. Alles via de gewone openbare luisterfunctie, precies gebruikt zoals elke operator deze aanbiedt.
Waarom dit nu belangrijk is
Wie vandaag zoekt op "what is a WebSDR" of "public SDR receivers", vindt vrijwel uitsluitend gidspagina's, projectwebsites en forumberichten van jaren geleden. Niemand heeft een cijfermatige meting gepubliceerd van hoe het actieve netwerk er op dit moment daadwerkelijk uitziet: hoeveel ontvangers er echt online zijn, welke protocollen ze spreken en wat er binnen een bepaald tijdsbestek passeert. Die leemte is precies de reden waarom dit artikel bestaat.
Het is bovendien niet louter een hobbyistische curiositeit. Een collegiaal getoetst artikel uit 2024 in Intelligence and National Security onderzocht precies de rol van dit netwerk als informele, gecrowdsourcete SIGINT-infrastructuur tijdens de Russische invasie van Oekraïne in 2022, waarbij online communities WebSDR-intercepts verwerkten en beoordeelden of die inlichtingen geloofwaardig genoeg waren voor staatsveiligheidsdiensten. Het publieke WebSDR-netwerk is geen speelgoed. Het is tradecraft die toevallig gratis en legaal door iedereen kan worden gebruikt, en dat is precies het soort "accidental capability" waar we graag over schrijven.
WebSDR vs KiwiSDR vs OpenWebRX
Deze namen worden online door elkaar gebruikt, wat voor verwarring zorgt, omdat de drie ecosystemen geen protocol delen en een client voor het ene systeem niet kan communiceren met de andere twee.
- WebSDR-classic is het oorspronkelijke project (PA3FWM, Universiteit Twente), met een eigen handmatig samengesteld netwerk van operators. De software is architectonisch primair gericht op HF, maar verschillende installaties dekken bredere bereiken af.
- KiwiSDR is een specifiek hardware-plus-firmware-product. Het is strikt begrensd op 0–30 MHz (uitsluitend HF, MW, LW), architectonisch niet in staat om af te stemmen op VHF-weersatelliet- of ADS-B-frequenties, ongeacht wat de operator wil.
- OpenWebRX is opensourcesoftware die draait op generieke SDR-hardware (RTL-SDR, Airspy, SDRplay), en veel installaties ondersteunen wel degelijk VHF/UHF, waaronder de 2m/70cm-amateurbanden en af en toe weersatelliet-downlinks, wanneer de operator ervoor kiest dat bereik open te stellen.
De discovery is op dezelfde manier gefragmenteerd geraakt. kiwisdr.com beheert een eigen index met circa 850–875 zelfgerapporteerde publieke ontvangers. De oude universele aggregator, sdr.hu, sloot in juni 2020 en wordt in zoekresultaten en oude blogposts nog steeds ten onrechte als actueel geciteerd. Vertrouw niets dat daarnaar verwijst. receiverbook.de sprong in dat gat en indexeert nu alle drie de ecosystemen tezamen; het was onze belangrijkste discovery-bron. websdr.ewi.utwente.nl publiceert daarnaast een eigen live overzicht specifiek voor het WebSDR-classic-netwerk.
Wat we daadwerkelijk hebben gedaan
Een scepticus moet dit kunnen reproduceren, dus hier is de volledige pipeline, uitgevoerd vanaf onze eigen labmachine, zonder tussenkomst van derden buiten het uitlezen van openbare gidspagina's en het gebruik van de eigen luisterfunctie van elke ontvanger.
- Discovery. We hebben de vermeldingen van KiwiSDR en OpenWebRX op receiverbook.de gescrapet, evenals de live JSON-directory van websdr.ewi.utwente.nl voor WebSDR-classic, dezelfde gegevens die de browser van elke bezoeker al inlaadt om de kaarten en lijsten van die sites te vullen. De eigen directory van kiwisdr.com was gedurende de hele campagne onbereikbaar vanaf onze netwerkroute (een routeringsprobleem aan onze kant, geen bevinding over de dienst); de KiwiSDR-mirror van receiverbook.de ving dat op.
- Drie clients, één voor elk protocol. KiwiSDR: hergebruik van de open source
kiwiclient. OpenWebRX: vanaf nul opgebouwd door het uitgeserveerde JavaScript van een live-instantie te analyseren, inclusief de aangepaste ADPCM-with-sync audiocodec. WebSDR-classic: client gebouwd tegen de publieke stream, bit-exact geverifieerd tegen een referentiedecoder voordat we ook maar één sample vertrouwden. - Verificatie, geen blind scan. Elke kandidaat-ontvanger werd gecontroleerd via zijn eigen openbare status-endpoint of een korte test door af te stemmen en te luisteren voordat deze aan de actieve pool werd toegevoegd, dezelfde controle die elke voorzichtige bezoeker zou doen alvorens te gaan luisteren.
- De luistertaak. Bij elke actieve ontvanger hebben we bij toerbeurt afgestemd op de standaard FT8 digital-mode-oproepfrequenties op elke HF-amateurband (7.074 MHz, 14.074 MHz, enzovoort), een kort fragment opgenomen en dit door
ft8_lib, een open-source FT8-referentiedecoder, gehaald om roepletters, grid squares en signaalrapporten te extraheren uit al het aanwezige daadwerkelijke verkeer. - Afbakening, afgedwongen in code, niet alleen in beleid. Uitsluitend HF-amateurbanden. Er is op geen enkele frequentie voor openbare veiligheid, politie, brandweer, ambulancediensten of andere LMR-frequenties afgestemd, gezocht of gedecodeerd, ongeacht wat er toevallig in een index stond. Er is op geen enkele instantie een admin-, beheer- of configuratie-endpoint aangeraakt.
Het succespercentage varieerde sterk per ecosysteem, en dat verschil is op zichzelf een reële, reproduceerbare bevinding, geen ruis in de steekproef:
| Ecosysteem | Kandidaten onderzocht | Bevestigd actief | Succespercentage |
|---|---|---|---|
| OpenWebRX | 149 | 138 | 92% |
| WebSDR-classic | 100 | 78 | 78% |
| KiwiSDR | ~150 | 2 | ~1-in-75 |
De vermeldingen in de gids van KiwiSDR zijn veel vaker verouderd dan die van de andere twee: een vermelding die "in de lijst" staat, is tegen de tijd dat iemand hem probeert vaak offline gegaan, afgeschermd met een wachtwoord of volledig van het netwerk verdwenen. De uiteindelijke actieve pool voor onze campagne van 48 uur bevatte 221 ontvangers: 2 KiwiSDR, 139 OpenWebRX, 80 WebSDR-classic, die gelijkmatig roteerden zodat de hele pool daadwerkelijk aan bod kwam, niet alleen de eerste paar die werden ontdekt.
Wat 221 open radio's daadwerkelijk hoorden
Gedurende 48 uur (2026-10-06 11:52 UTC tot 2026-10-08 11:57 UTC) leverden 91 van de 221 ontvangers in de pool ten minste één echte FT8-decode op. In totaal:
- 18,002 gedecodeerde FT8-berichten.
- 8,823 unieke gehoorde roepletters, op 2 na allemaal herleid naar een land.
- 175 verschillende landen vertegenwoordigd.
- 58.5% van de 17,846 naar land herleidbare decodes registreerde een volledige verbinding tussen twee stations in twee verschillende landen, waarvan geen van beide het land van de luisterende ontvanger zelf was, bijvoorbeeld een ontvanger in een Brits bunkermuseum die meeluistert met een Spaans station dat contact legt met een Italiaans station.
De activiteit concentreerde zich sterk op de lagere HF-banden, zoals verwacht gezien de propagatieomstandigheden tijdens het campagnevenster: 40m bevatte het meeste verkeer (5,736 decodes), gevolgd door 20m (3,398) en 80m (2,915), aflopend via 15m, 17m, 160m, 10m en 12m.
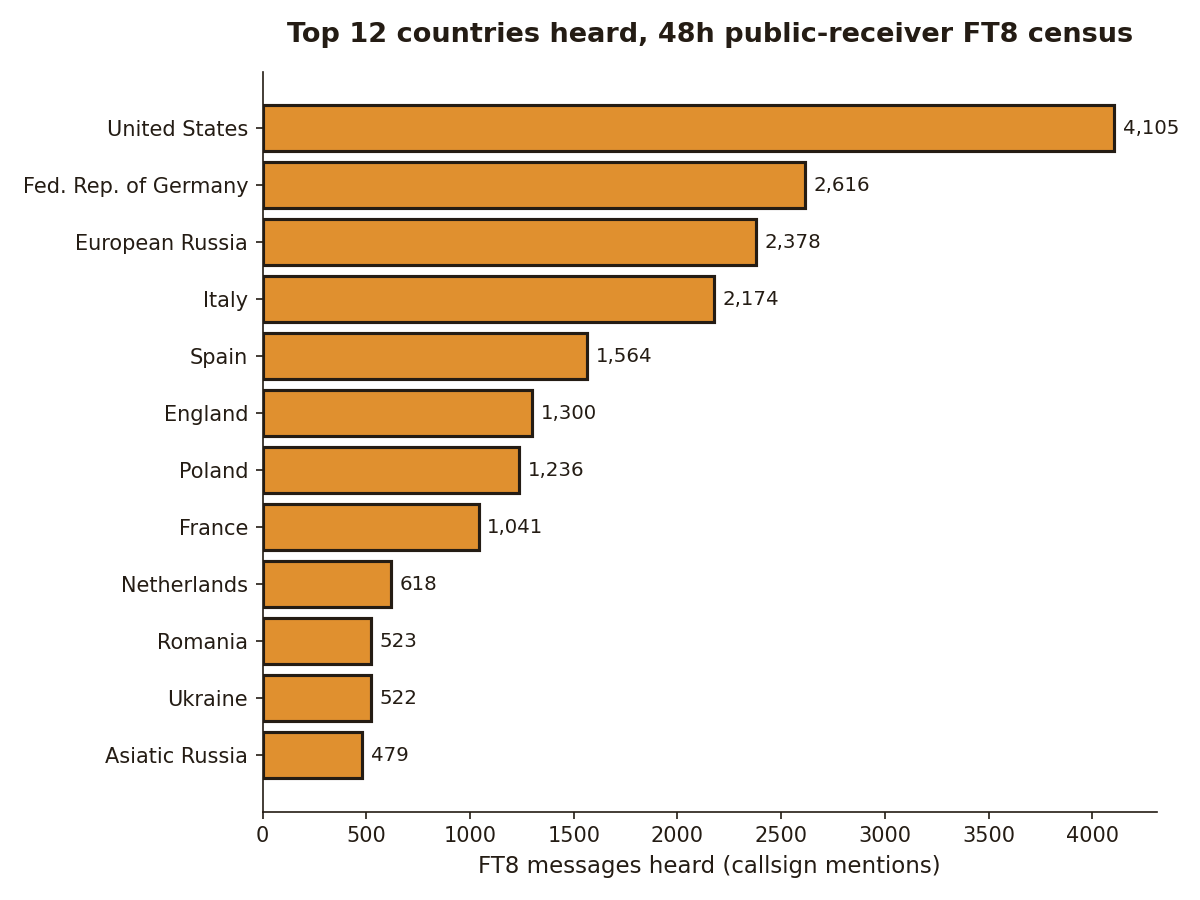
Eén ontvanger deed het meeste werk: sdr.gb0snb.com, een KiwiSDR gehost in het Kelvedon Hatch Secret Nuclear Bunker-museum in Essex, VK, was alleen al verantwoordelijk voor 8,770 van de 18,002 decodes, ruwweg de helft van de hele campagne, simpelweg door het hele venster actief en bereikbaar te blijven terwijl vele andere kandidaten kwamen en gingen. De daaropvolgende drukste, sdr.websdrmaasbree.nl in Nederland, registreerde 743 decodes.
Een uitgewerkt voorbeeld: 13 landen in 15 seconden
Cijfers zijn overtuigend, een echt gedecodeerd fragment is nog overtuigender. Uit een enkele FT8-cyclus van 15 seconden, opgevangen bij GB0SNB op 14.074 MHz, 20 meter, is dit exact wat er onbewerkt binnenkwam:
| Bericht | Wat het betekent |
|---|---|
CQ CT1EEX IM58 | Portugal roept CQ (algemene oproep), grid square IM58 |
AM5CV EA5MR R-22 | Spanje naar Spanje, signaalrapport −22 dB |
CQ 2E1HAT JO01 | VK/Guernsey roept CQ, grid JO01 |
M7MOK SP8WB RR73 | VK naar Polen, afsluiting ("rapport ontvangen, 73") |
C5R TF4M HP85 | Gambia (special-event-roepletters) naar IJsland, grid HP85 |
CQ E70A JN94 | Bosnië en Herzegovina roept CQ, grid JN94 |
A41KB EA1HDN IN91 | Oman naar Spanje, grid IN91 |
DL1YBI LZ2VQ R+00 | Duitsland naar Bulgarije, signaalrapport 0 dB |
Acht van de negen berichten gedecodeerd uit dat ene fragment, waarvan er hierboven twee zijn weggelaten wegens ruimtegebrek. Samen vertegenwoordigen zij operators in ten minste acht verschillende landen, ongecodeerd hoorbaar via één gratis openbare ontvanger, zonder apparatuur of account aan onze kant behalve een client die gelijkwaardig is aan een browser en communiceert met hetzelfde listen-endpoint dat de site elke bezoeker biedt. FT8 bevat geen encryptie en is volledig gepubliceerd, open-spec verkeer. Het decoderen ervan is identiek aan wat elke gelicentieerde radioamateur of kortegolfluisteraar dagelijks doet met gratis software zoals WSJT-X.
Het enige echte beveiligingsverhaal: de KiwiSDR-backdoor
In juli 2021 maakten beveiligingsonderzoekers bekend dat KiwiSDR-firmware sinds circa 2017 werd geleverd met een hardcoded admin-wachtwoord dat volledige root-shelltoegang gaf tot de onderliggende computer, ongecodeerd verzonden over reguliere HTTP, aanwezig zonder toestemming of bekendmaking aan de bredere gebruikersgroep. De maker voegde het toe als informeel gemak voor ondersteuning op afstand, niet uit kwade opzet, maar het betekende dat iedereen die het wachtwoord vond een root-shell had op het apparaat achter elke openbare KiwiSDR, niet alleen controle over het afstemmen van de radio. Ongeveer 600 openbare KiwiSDR-instanties waren via internet bereikbaar op het moment van openbaarmaking; dezelfde maand verscheen een fix en de meeste blootgestelde apparaten werden binnen enkele weken automatisch bijgewerkt.
Het is de moeite waard om precies te zijn over wat voor soort kwestie dit is. Het is een firmware supply-chain-probleem dat door de leverancier zelf is ingebouwd, geen geval van individuele operators die hun eigen installaties verkeerd configureerden, een belangrijk onderscheid, want het natuurlijke instinct is om de honderden hobbyisten de schuld te geven die deze ontvangers draaien, en dat is niet wat hier gebeurde. Ter vergelijking: het huidige OpenWebRX levert een expliciete OPENWEBRX_ADMIN_ENABLED instelling specifiek zodat een operator met een publiek toegankelijke installatie de beheerinterface volledig kan uitschakelen; het bestaan ervan is de eigen erkenning van de maintainers dat een blootgestelde beheer-UI een reële risicoklasse is, hoewel we geen gedocumenteerd incident hebben gevonden waarin deze daadwerkelijk in het wild werd misbruikt, in tegenstelling tot de backdoor van KiwiSDR. We hebben ook gezocht naar een gepubliceerde compilatie van via Shodan geïndexeerde blootstelling van KiwiSDR of OpenWebRX buiten het geval uit 2021 en niets gevonden, een reëel gat in de openbare literatuur, dat het waard is om eerlijk te vermelden als "niet gevonden", niet als "bestaat niet".
Wat dit niet bewijst
Eerlijke beperkingen, want een cijfer zonder kanttekeningen is marketing.
- Dit is een opt-in, zelf geregistreerde populatie, geen internetbrede telling. Elke ontvanger in onze pool koos ervoor zich te laten opnemen in een openbare gids. Er wordt hier geen uitspraak gedaan over hoeveel WebSDR-achtige ontvangers er bestaan die zich nooit voor een gids hebben aangemeld.
- Aantallen landen zijn gekoppeld aan de roepletters, niet aan de ontvanger. "175 landen gehoord" betekent dat gelicentieerde stations uit 175 landen ergens in de pool hoorbaar waren, herleid via standaard DXCC-lookup van de roepletterprefix in de wereldwijde amateurbasis; het zegt niets over waar de 221 luisterende ontvangers zelf worden gehost.
- Eén protocol, één venster. We hebben specifiek FT8-digitaalverkeer gemeten, omdat dit bij daglicht betrouwbaar aanwezig is op HF en ons in staat stelt te bewijzen dat de antenne van een ontvanger daadwerkelijk werkt. Spraakverkeer (SSB) is reëel maar veel wisselvalliger; tijdens twee afzonderlijke, doelgerichte sessies waarin we naar SSB zochten op actieve ontvangers hebben we geen zuiver spraakcontact opgevangen, een oprecht nuttig negatief resultaat, maar geen bewijs dat spraakverkeer op dit netwerk in het algemeen zeldzaam is, alleen dat het moeilijker te garanderen is binnen een kort, niet-gepland venster.
- Bereikbaarheid vanaf ons eigen netwerk is geen bevinding over de dienst. De eigen canonieke gids van kiwisdr.com gaf vanaf het netwerkpad van ons lab consequent time-outs vanwege niet-gerelateerde routeringsproblemen; we hebben in plaats daarvan de mirror van receiverbook.de gebruikt om te voorkomen dat we een storing zouden claimen die specifiek was voor onze situatie.
Hoe u zelf kunt luisteren
Alles hier is voor iedereen toegankelijk, gratis, op dit moment. Begin bij receiverbook.de, filter op type en band, en kies een ontvanger die momenteel als actief wordt weergegeven. Open de pagina, stem af op een HF-amateurband en probeer, voor een vrijwel gegarandeerd signaal om te bevestigen dat de ontvanger werkt, een van de universele FT8-oproepfrequenties: 7.074 MHz (40m) of 14.074 MHz (20m) in upper sideband. U hoort een karakteristieke bundel van korte overlappende tonen; decodeer deze zelf gratis met WSJT-X. Specifiek voor het WebSDR-classic-netwerk is de eigen toonaangevende ontvanger van websdr.ewi.utwente.nl aan de Universiteit Twente het canonieke startpunt.
Waarom dit belangrijk is
Het openbare WebSDR/KiwiSDR/OpenWebRX-netwerk is een authentiek, zij het toevallig, stuk open SIGINT-infrastructuur: honderden echte radio's, door hun eigenaren aan iedereen aangeboden, zonder dat er toestemming nodig is behalve er simpelweg naartoe gaan. Het is opmerkelijk dat zoiets in 2026 op het open internet bestaat, en de academische studie uit 2024 naar de rol ervan in de oorlog in Oekraïne toont aan dat het al op die manier wordt gebruikt door mensen die het serieus nemen. Het is daarnaast, gezien de backdoor uit 2021, een herinnering dat "public by design" en "secure by design" twee afzonderlijke eigenschappen zijn die niet automatisch samengaan. Een apparaat dat gebouwd is voor exact één vorm van openbare toegang, bleek ook een vorm te bieden waar niemand mee had ingestemd. We hebben gemeten wat we eerlijk konden meten, openlijk benoemd waar onze steekproef onvolledig is, en geen enkele instantie van een operator als kwetsbaar aangemerkt, omdat geen van de 221 ontvangers in deze campagne dat was.