Czym jest WebSDR? Przebadaliśmy 221 z nich
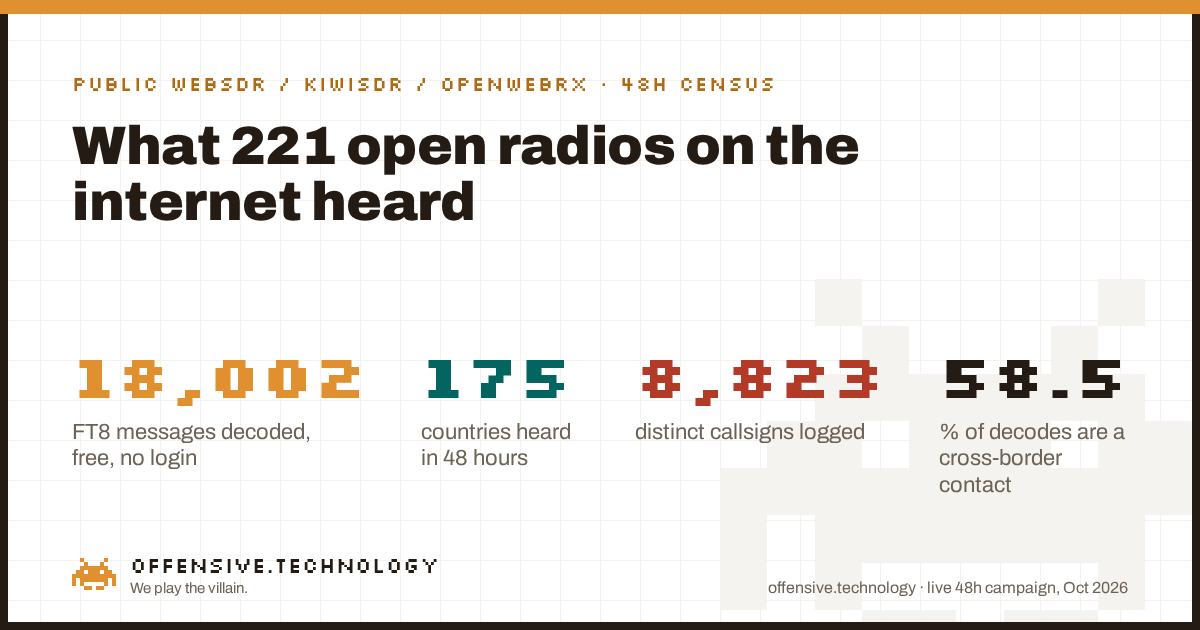
Krótka odpowiedź: WebSDR to odbiornik radiowy należący do kogoś innego, podłączony do internetu i udostępniony publicznie przez stronę w przeglądarce: wybierasz częstotliwość, klikasz, słuchasz, bez konta, bez sprzętu, bez opłat. Nazwa ta obejmuje trzy różne programy stworzone w ramach trzech różnych projektów — WebSDR-classic (oryginalny, University of Twente), KiwiSDR (konkretny produkt sprzętowy, wyłącznie pasmo HF) oraz OpenWebRX (open-source, często obsługujący również VHF/UHF) — każdy z własnym protokołem sieciowym. Zbudowaliśmy klienta dla wszystkich trzech i przeprowadziliśmy rzeczywistą, 48-godzinną kampanię nasłuchową na puli 221 publicznych odbiorników, które znaleźliśmy w ich własnych publicznych katalogach. Wynik: 18,002 zdekodowane wiadomości w trybie cyfrowym FT8, 8,823 unikalne znaki wywoławcze, ze 175 krajów oraz 58.5% możliwych do zidentyfikowania dekodowań zarejestrowało kompletną łączność dwustronną między dwoma różnymi obcymi krajami, z których żaden nie był krajem samego odbiornika. Wszystko to za pośrednictwem zwykłej, publicznej funkcji nasłuchu, użytej dokładnie tak, jak udostępnia ją każdy operator.
Dlaczego ma to teraz znaczenie
Wpisz dziś w wyszukiwarkę „what is a WebSDR” lub „public SDR receivers”, a wyniki będą niemal w całości stronami katalogów, witrynami projektów i wątkami na forach sprzed lat. Nikt nie opublikował opartego na twardych liczbach pomiaru tego, jak ta aktywna sieć faktycznie wygląda w tej chwili: ile odbiorników rzeczywiście działa, jakimi protokołami się komunikują i co przez nie przechodzi w danym oknie czasowym. Ta luka jest jedynym powodem powstania tego wpisu.
Nie jest to również wyłącznie hobbystyczna ciekawostka. Recenzowany artykuł naukowy z 2024 roku w Intelligence and National Security badał dokładnie rolę tej sieci jako nieformalnej, crowdsourcingowej infrastruktury SIGINT podczas inwazji Rosji na Ukrainę w 2022 roku, gdzie społeczności internetowe przetwarzały przechwyty z WebSDR i oceniały, czy te informacje są wystarczająco wiarygodne, by mogły je wykorzystać państwowe instytucje bezpieczeństwa. Publiczna sieć WebSDR to nie zabawka. To rzemiosło wywiadowcze, które przypadkowo jest darmowe i legalne dla każdego, a to dokładnie ten rodzaj „przypadkowej zdolności”, o którym lubimy pisać.
WebSDR vs KiwiSDR vs OpenWebRX
Nazwy te są w sieci używane zamiennie, co prowadzi do sporego zamieszania, ponieważ te trzy ekosystemy nie dzielą wspólnego protokołu, a klient stworzony dla jednego nie skomunikuje się z żadnym z pozostałych.
- WebSDR-classic to oryginalny projekt (PA3FWM, University of Twente) z własną, ręcznie moderowaną siecią operatorów. Jego oprogramowanie jest architektonicznie zorientowane przede wszystkim na pasmo HF, choć kilka instalacji pokrywa szersze zakresy.
- KiwiSDR to konkretny produkt łączący sprzęt i firmware. Posiada sztywne ograniczenie do zakresu 0–30 MHz (wyłącznie HF, MW, LW) — architektonicznie niezdolny do dostrojenia się do satelitów pogodowych VHF czy częstotliwości ADS-B, niezależnie od chęci operatora.
- OpenWebRX to oprogramowanie open-source działające na uniwersalnym sprzęcie SDR (RTL-SDR, Airspy, SDRplay), a wiele wdrożeń rzeczywiście pokrywa VHF/UHF, w tym pasma krótkofalarskie 2m/70cm i okazjonalnie łącza w dół satelitów pogodowych, jeśli operator zdecyduje się na udostępnienie tego zakresu.
Wyszukiwanie odbiorników uległo takiej samej fragmentacji. kiwisdr.com prowadzi własny katalog, raportujący około 850–875 publicznych odbiorników. Dawny uniwersalny agregator, sdr.hu, został zamknięty w czerwcu 2020 roku i wciąż jest błędnie podawany jako aktywny w wynikach wyszukiwania oraz na starych blogach — nie ufaj niczemu, co do niego odsyła. receiverbook.de wypełnił tę lukę i indeksuje obecnie wszystkie trzy ekosystemy razem; był naszym głównym źródłem odkrywania celów. websdr.ewi.utwente.nl publikuje także własny katalog na żywo, dedykowany specjalnie sieci WebSDR-classic.
Co dokładnie zrobiliśmy
Sceptyk powinien być w stanie to odtworzyć, oto więc cały pipeline uruchomiony z naszej własnej maszyny laboratoryjnej, bez udziału podmiotów trzecich poza odczytywaniem publicznych katalogów i korzystaniem z wbudowanej funkcji nasłuchu każdego odbiornika.
- Odkrywanie. Pobraliśmy wpisy dla KiwiSDR i OpenWebRX z receiverbook.de oraz JSON z katalogu na żywo websdr.ewi.utwente.nl dla WebSDR-classic — dokładnie te same dane, które przeglądarka każdego użytkownika ładuje, by wyświetlić mapy i listy na tych stronach. Natywny katalog kiwisdr.com był nieosiągalny z naszej ścieżki sieciowej przez cały czas trwania kampanii (problem z routingiem po naszej stronie, a nie wada usługi); kopię tę pokrył mirror KiwiSDR na receiverbook.de.
- Trzech klientów, po jednym dla każdego protokołu. KiwiSDR: użyliśmy otwartoźródłowego
kiwiclient. OpenWebRX: napisany od zera na podstawie analizy kodu JavaScript serwowanego przez działającą instancję, w tym jej niestandardowego kodeka audio ADPCM-with-sync. WebSDR-classic: klient zbudowany względem jego publicznego strumienia, zweryfikowany co do bita z dekoderem referencyjnym, zanim zaufaliśmy choćby jednej próbce. - Weryfikacja, nie ślepy skan. Każdy potencjalny odbiornik został sprawdzony przez swój publiczny punkt końcowy statusu lub krótkie dostrojenie i nasłuch przed dodaniem do puli roboczej — dokładnie tak, jak zrobiłby to ostrożny użytkownik przed rozpoczęciem dłuższego słuchania.
- Zadanie nasłuchu. Na każdym aktywnym odbiorniku, rotacyjnie, dostrajaliśmy się do standardowych częstotliwości wywoławczych trybu cyfrowego FT8 na poszczególnych pasmach amatorskich HF (7.074 MHz, 14.074 MHz itd.), rejestrowaliśmy krótki fragment i przepuszczaliśmy go przez
ft8_lib, otwartoźródłowy referencyjny dekoder FT8, wyodrębniając znaki wywoławcze, lokatory (grid squares) i raporty sygnałowe z każdego zarejestrowanego ruchu. - Granice wymuszone w kodzie, nie tylko w deklaracjach. Wyłącznie amatorskie pasma HF. Żadne częstotliwości służb ratunkowych, policji, straży pożarnej, pogotowia ani inne pasma LMR nie były dostrajane, wyszukiwane ani dekodowane, bez względu na zawartość jakichkolwiek katalogów. Nie odpytywano żadnego punktu końcowego administracji, kontroli ani konfiguracji na żadnej instancji.
Wskaźnik powodzenia różnił się drastycznie w zależności od ekosystemu i ta różnica sama w sobie jest realnym, powtarzalnym wnioskiem, a nie szumem statystycznym:
| Ekosystem | Sprawdzone cele | Potwierdzone jako aktywne | Wskaźnik powodzenia |
|---|---|---|---|
| OpenWebRX | 149 | 138 | 92% |
| WebSDR-classic | 100 | 78 | 78% |
| KiwiSDR | ~150 | 2 | ~1-in-75 |
Wpisy w katalogu KiwiSDR są nieaktualne znacznie częściej niż w pozostałych dwóch: pozycja figurująca „w katalogu” często przechodzi w tryb offline, jest zablokowana hasłem lub całkowicie znika z sieci w momencie próby połączenia. Ostateczna pula robocza w naszej 48-godzinnej kampanii liczyła 221 odbiorników: 2 KiwiSDR, 139 OpenWebRX, 80 WebSDR-classic, odpytywanych równomiernie w rotacji, aby cała pula otrzymała rzeczywisty czas nasłuchu, a nie tylko pierwsze wykryte jednostki.
Co właściwie usłyszało 221 otwartych odbiorników
W ciągu 48 godzin (od 2026-10-06 11:52 UTC do 2026-10-08 11:57 UTC), 91 z 221 odbiorników z puli wygenerowało co najmniej jedno poprawne zdekodowanie FT8. Łącznie:
- 18,002 zdekodowanych wiadomości FT8.
- 8,823 unikalnych usłyszanych znaków wywoławczych, przypisanych do kraju dla wszystkich poza 2.
- 175 reprezentowanych unikalnych krajów.
- 58.5% z 17,846 możliwych do przypisania do kraju dekodowań zarejestrowało kompletną wymianę między dwoma stacjami z dwóch różnych krajów, z których żaden nie był krajem nasłuchującego odbiornika — na przykład odbiornik w brytyjskim muzeum w bunkrze podsłuchujący łączność stacji hiszpańskiej z włoską.
Aktywność koncentrowała się głównie na niższych pasmach HF, zgodnie z oczekiwaniami co do warunków propagacyjnych w oknie kampanii: pasmo 40m przenosiło najwięcej ruchu (5,736 dekodowań), a po nim 20m (3,398) oraz 80m (2,915), ze spadkiem na pasmach 15m, 17m, 160m, 10m i 12m.
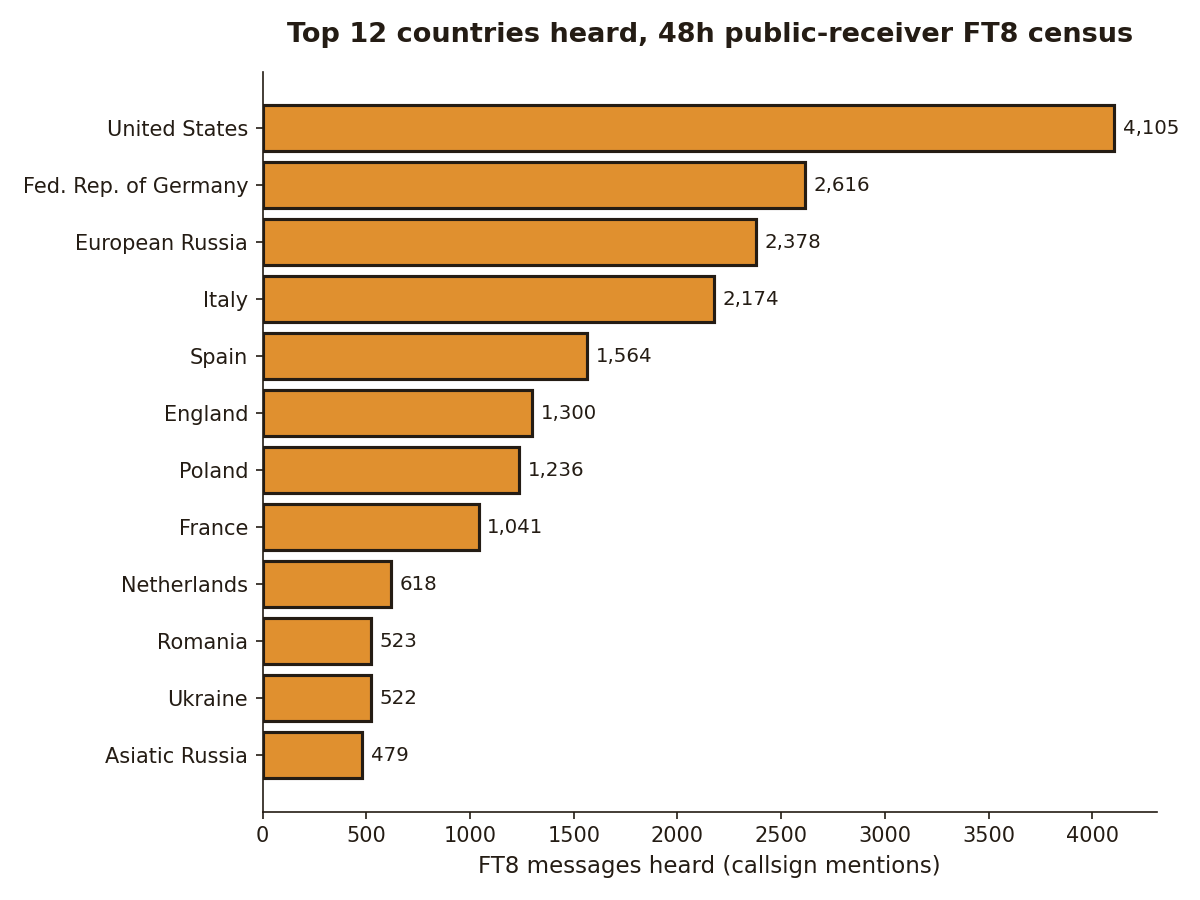
Jeden odbiornik wykonał większość pracy: sdr.gb0snb.com, odbiornik KiwiSDR umieszczony w muzeum Kelvedon Hatch Secret Nuclear Bunker w Essex w Wielkiej Brytanii, sam odpowiadał za 8,770 z 18,002 dekodowań, czyli niemal połowę całej kampanii, po prostu pozostając aktywnym i dostępnym przez całe okno czasowe, podczas gdy wielu innych kandydatów pojawiało się i znikało. Kolejny najbardziej obciążony odbiornik, sdr.websdrmaasbree.nl w Holandii, zarejestrował 743.
Praktyczny przykład: 13 krajów w 15 sekund
Liczby są przekonujące, ale prawdziwy zdekodowany wycinek jest jeszcze bardziej przekonujący. Z pojedynczego, 15-sekundowego cyklu FT8 zarejestrowanego na GB0SNB na częstotliwości 14.074 MHz (pasmo 20 metrów), oto co dokładnie odebraliśmy, bez edycji:
| Wiadomość | Co to oznacza |
|---|---|
CQ CT1EEX IM58 | Portugalia wywołuje CQ (wywołanie ogólne), lokator IM58 |
AM5CV EA5MR R-22 | Hiszpania do Hiszpanii, raport sygnału −22 dB |
CQ 2E1HAT JO01 | Wielka Brytania/Guernsey wywołuje CQ, lokator JO01 |
M7MOK SP8WB RR73 | Wielka Brytania do Polski, pożegnanie („raport przyjęty, 73”) |
C5R TF4M HP85 | Gambia (znak okolicznościowy) do Islandii, lokator HP85 |
CQ E70A JN94 | Bośnia i Hercegowina wywołuje CQ, lokator JN94 |
A41KB EA1HDN IN91 | Oman do Hiszpanii, lokator IN91 |
DL1YBI LZ2VQ R+00 | Niemcy do Bułgarii, raport sygnału 0 dB |
Osiem z dziewięciu wiadomości zdekodowanych z tego pojedynczego wycinka (dwie pominięto powyżej ze względu na miejsce). Wśród nich operatorzy z co najmniej ośmiu różnych krajów, słyszalni jawnym tekstem przez jeden darmowy, publiczny odbiornik, bez sprzętu ani konta po naszej stronie poza klientem odpowiadającym przeglądarce, komunikującym się z tym samym punktem końcowym nasłuchu, który strona oferuje każdemu odwiedzającemu. FT8 nie stosuje szyfrowania i jest w pełni opublikowanym ruchem o otwartej specyfikacji — jego dekodowanie jest identyczne z tym, co każdy licencjonowany krótkofalowiec lub nasłuchowiec robi codziennie za pomocą darmowego oprogramowania takiego jak WSJT-X.
Jedyna prawdziwa historia bezpieczeństwa: backdoor w KiwiSDR
W lipcu 2021 roku badacze bezpieczeństwa ujawnili, że firmware KiwiSDR był dostarczany, mniej więcej od 2017 roku, z zaszytym na stałe hasłem administratora dającym pełny dostęp do powłoki root bazowego komputera, przesyłanym jawnym tekstem przez zwykły HTTP, obecnym bez zgody i wiedzy szerszej bazy użytkowników. Twórca dodał je jako nieformalne ułatwienie do zdalnego wsparcia, a nie ze złośliwości, ale oznaczało to, że każdy, kto znalazł hasło, zyskiwał powłokę root na urządzeniu stojącym za dowolnym publicznym KiwiSDR, a nie tylko kontrolę nad dostrajaniem radia. Około 600 publicznych instancji KiwiSDR było dostępnych z internetu w momencie ujawnienia; poprawka została wydana w tym samym miesiącu, a większość podatnych jednostek zaktualizowała się automatycznie w ciągu kilku tygodni.
Warto precyzyjnie określić charakter tego incydentu. Jest to problem w łańcuchu dostaw firmware'u wprowadzony przez producenta, a nie przypadek błędnej konfiguracji wdrożenia przez poszczególnych operatorów — to istotne rozróżnienie, ponieważ naturalnym odruchem jest obwinianie setek hobbystów prowadzących te odbiorniki, a w tym przypadku było inaczej. Dla porównania, obecny OpenWebRX zawiera jawną opcję OPENWEBRX_ADMIN_ENABLED w ustawieniach, służącą specjalnie do tego, aby operator wystawiający usługę do internetu mógł całkowicie wyłączyć interfejs administracyjny; jej obecność to potwierdzenie ze strony twórców oprogramowania, że wyeksponowany interfejs administracyjny stanowi realną klasę ryzyka, choć nie znaleźliśmy żadnego udokumentowanego incydentu jego aktywnego wykorzystania w warunkach rzeczywistych, w przeciwieństwie do backdoora w KiwiSDR. Szukaliśmy również opublikowanego zestawienia ekspozycji KiwiSDR lub OpenWebRX zaindeksowanych w Shodan poza incydentem z 2021 roku i nie znaleźliśmy żadnego — to rzeczywista luka w publicznej literaturze, o której warto uczciwie napisać „nie znaleziono”, a nie „nie istnieje”.
Czego to nie dowodzi
Uczciwe ograniczenia, ponieważ liczba bez zastrzeżeń to po prostu marketing.
- To populacja oparta na dobrowolnym zgłoszeniu (opt-in), a nie spis obejmujący cały internet. Każdy odbiornik w naszej puli sam zdecydował o umieszczeniu się w publicznym katalogu. Nie twierdzimy tutaj, ile istnieje odbiorników typu WebSDR, które nigdy nie zostały zgłoszone do żadnego katalogu.
- Liczba krajów odnosi się do znaku wywoławczego, a nie odbiornika. „175 usłyszanych krajów” oznacza, że licencjonowane stacje ze 175 krajów były słyszalne w jakimś punkcie puli, zidentyfikowane za pomocą standardowego wyszukiwania prefiksów znaków DXCC w globalnej bazie krótkofalarskiej; nie mówi to nic o tym, gdzie fizycznie zlokalizowanych jest 221 odbiorników nasłuchujących.
- Jeden protokół, jedno okno czasowe. Mierzyliśmy konkretnie ruch w trybie cyfrowym FT8, ponieważ w ciągu dnia jest on niezawodnie obecny na pasmach HF i pozwala dowieść, że antena odbiornika rzeczywiście działa. Ruch głosowy (SSB) istnieje, ale jest znacznie bardziej nieregularny; podczas dwóch osobnych, celowych sesji poszukiwania SSB na aktywnych odbiornikach nie wychwyciliśmy ani jednej czystej łączności głosowej, co jest autentycznie przydatnym wynikiem negatywnym, ale nie dowodem na to, że ruch głosowy jest ogólnie rzadki w tej sieci, a jedynie na to, że trudniej go zagwarantować w krótkim, niezaplanowanym oknie.
- Dostępność z naszej sieci nie jest wnioskiem dotyczącym samej usługi. Połączenia z kanonicznym katalogiem kiwisdr.com konsekwentnie przekraczały limit czasu z naszej ścieżki laboratoryjnej z niepowiązanych przyczyn routingowych; użyliśmy zamiast tego mirrora receiverbook.de, aby nie przypisywać całej usłudze awarii, która dotyczyła wyłącznie nas.
Jak posłuchać samemu
Wszystko tutaj jest dostępne dla każdego, za darmo, w tej chwili. Zacznij od receiverbook.de, przefiltruj według typu i pasma, a następnie wybierz odbiornik oznaczony jako aktualnie aktywny. Otwórz jego stronę, dostrój się do krótkofalarskiego pasma HF i, aby uzyskać niemal pewny sygnał potwierdzający działanie odbiornika, wypróbuj jedną z uniwersalnych częstotliwości wywoławczych FT8: 7.074 MHz (40m) lub 14.074 MHz (20m) w górnej wstędze bocznej (USB). Usłyszysz charakterystyczną grupę krótkich, nakładających się tonów; zdekoduj ją samodzielnie za darmo za pomocą WSJT-X. W przypadku samej sieci WebSDR-classic kanonicznym punktem wyjścia jest flagowy odbiornik websdr.ewi.utwente.nl na University of Twente.
Dlaczego to ma znaczenie
Publiczna sieć WebSDR/KiwiSDR/OpenWebRX to autentyczny, choć przypadkowy, element otwartej infrastruktury SIGINT: setki prawdziwych odbiorników radiowych udostępnionych przez właścicieli każdemu, bez żadnych pozwoleń poza samym wejściem na stronę. To niezwykłe zjawisko w otwartym internecie w 2026 roku, a badanie akademickie z 2024 roku dotyczące jej roli w wojnie w Ukrainie pokazuje, że jest już tak wykorzystywana przez ludzi traktujących to poważnie. Jest to także, biorąc pod uwagę backdoor z 2021 roku, przypomnienie, że „public by design” i „secure by design” to dwie odrębne cechy, które niekoniecznie idą w parze — urządzenie stworzone z myślą o dokładnie jednym rodzaju publicznego dostępu okazało się oferować również taki, na który nikt nie wyraził zgody. Zmierzyliśmy to, co mogliśmy uczciwie zmierzyć, otwarcie wskazaliśmy braki w naszej próbie i nie wskazaliśmy instancji żadnego operatora jako podatnej, ponieważ żaden z 221 odbiorników w tej kampanii taki nie był.